---
title: Configurar o Google Cloud KMS para CMEK
url: https://platform.claude.com/docs/pt-BR/manage-claude/cmek-google-cloud-kms
description: Use o Google Cloud KMS para fornecer uma chave de criptografia para sua organização.
---
Deixe o Claude Code configurar este recurso para você
```text
/claude-api me ajude a configurar uma chave de criptografia gerenciada pelo cliente com o Google Cloud KMS
```
Este guia orienta a configuração de uma chave do Google Cloud KMS como uma [chave de criptografia gerenciada pelo cliente (CMEK)](https://platform.claude.com/docs/pt-BR/manage-claude/cmek) para sua organização Anthropic.
Habilitar o CMEK é permanente. Se sua chave KMS for excluída ou desabilitada, a Anthropic não poderá recuperar os dados criptografados com ela. Revise os [avisos e limitações](https://platform.claude.com/docs/pt-BR/manage-claude/cmek) antes de começar.
## Pré-requisitos
* Um projeto do Google Cloud com faturamento habilitado.
* A API do Cloud KMS habilitada (`cloudkms.googleapis.com`).
* Permissões para criar key rings e chaves do KMS, e para definir a política IAM sobre elas (`roles/cloudkms.admin` ou equivalente).
* Uma chave de API de Admin da Anthropic para sua organização.
* A [CLI `gcloud`](https://cloud.google.com/cli) instalada e autenticada.
* **Logs de auditoria de acesso a dados** do Cloud KMS habilitados para o projeto (IAM & Admin > Audit Logs > Cloud Key Management Service, com `DATA_READ` e `DATA_WRITE`). Eles estão desativados por padrão; sem eles, as operações de criptografia e descriptografia da Anthropic não produzem entradas no Cloud Logging.
## E-mail da conta de serviço da Anthropic
Para que a Anthropic use sua chave de criptografia, você deve fornecer à conta de serviço da Anthropic uma chave que ela possa usar para criptografar dados. O e-mail da conta de serviço para o CMEK da Anthropic é:
```text wrap
anthropic-cmek-client-us@gcp-anthropic-cmek-clients.iam.gserviceaccount.com
```
Use apenas este e-mail de conta de serviço publicado. Nunca confie em um identificador fornecido por e-mail, chat ou qualquer canal de integração.
**Compartilhamento restrito por domínio:** Se seu projeto estiver sob uma organização do Google Cloud que aplica `constraints/iam.allowedPolicyMemberDomains`, as seguintes vinculações IAM são rejeitadas porque a conta de serviço da Anthropic está fora da sua organização. Você precisa de uma exceção em nível de projeto para essa restrição, ou adicionar o ID de cliente do Cloud Identity da Anthropic (formato `C0xxxxxxxx`) à lista de permitidos. Entre em contato com a Anthropic para obter o ID de cliente, se necessário.
## Configuração da chave de criptografia
Pule esta etapa se você já tiver um key ring para reutilizar. Key rings são regionais. Escolha uma localização de região única nos EUA, como `us-east5`, que corresponda à geografia da Anthropic que você está configurando. Localizações multirregionais como `us` e `global` não são suportadas.
```bash
gcloud kms keyrings create \
--project= \
--location=
```
Crie uma chave simétrica com o propósito `ENCRYPT_DECRYPT`. A Anthropic recomenda fortemente a proteção HSM: as chaves HSM do Cloud KMS são validadas pelo FIPS 140-2 Nível 3, e a diferença de custo em relação às chaves de software é pequena.
A opção `--labels` adiciona o rótulo da organização, `anthropic-org-` com o valor `true`, onde `` é o ID da sua organização Anthropic em minúsculas. O rótulo é necessário para que a Anthropic valide a chave.
**Encontrar o ID da sua organização:** Copie o campo **Organization ID** na página [Organization](https://platform.claude.com/settings/organization) (`platform.claude.com/settings/organization`) no Claude Console, ou em **Organization settings > Organization** no claude.ai, ou leia o campo `id` do endpoint [Organization Info](https://platform.claude.com/docs/pt-BR/api/organization/retrieve). Use o UUID puro, não o ID com prefixo `org_`.
```bash
gcloud kms keys create \
--project= \
--location= \
--keyring= \
--purpose=encryption \
--protection-level=hsm \
--labels=anthropic-org-=true
```
Para proteção por software, omita `--protection-level=hsm`. Nada mais neste guia muda.
Você também pode criar a chave a partir do Google Cloud Console. Abra o key ring, clique em **Create key**, selecione **Generated key**, defina o propósito e o algoritmo como criptografar e descriptografar simétrico, e escolha **HSM** em nível de proteção.
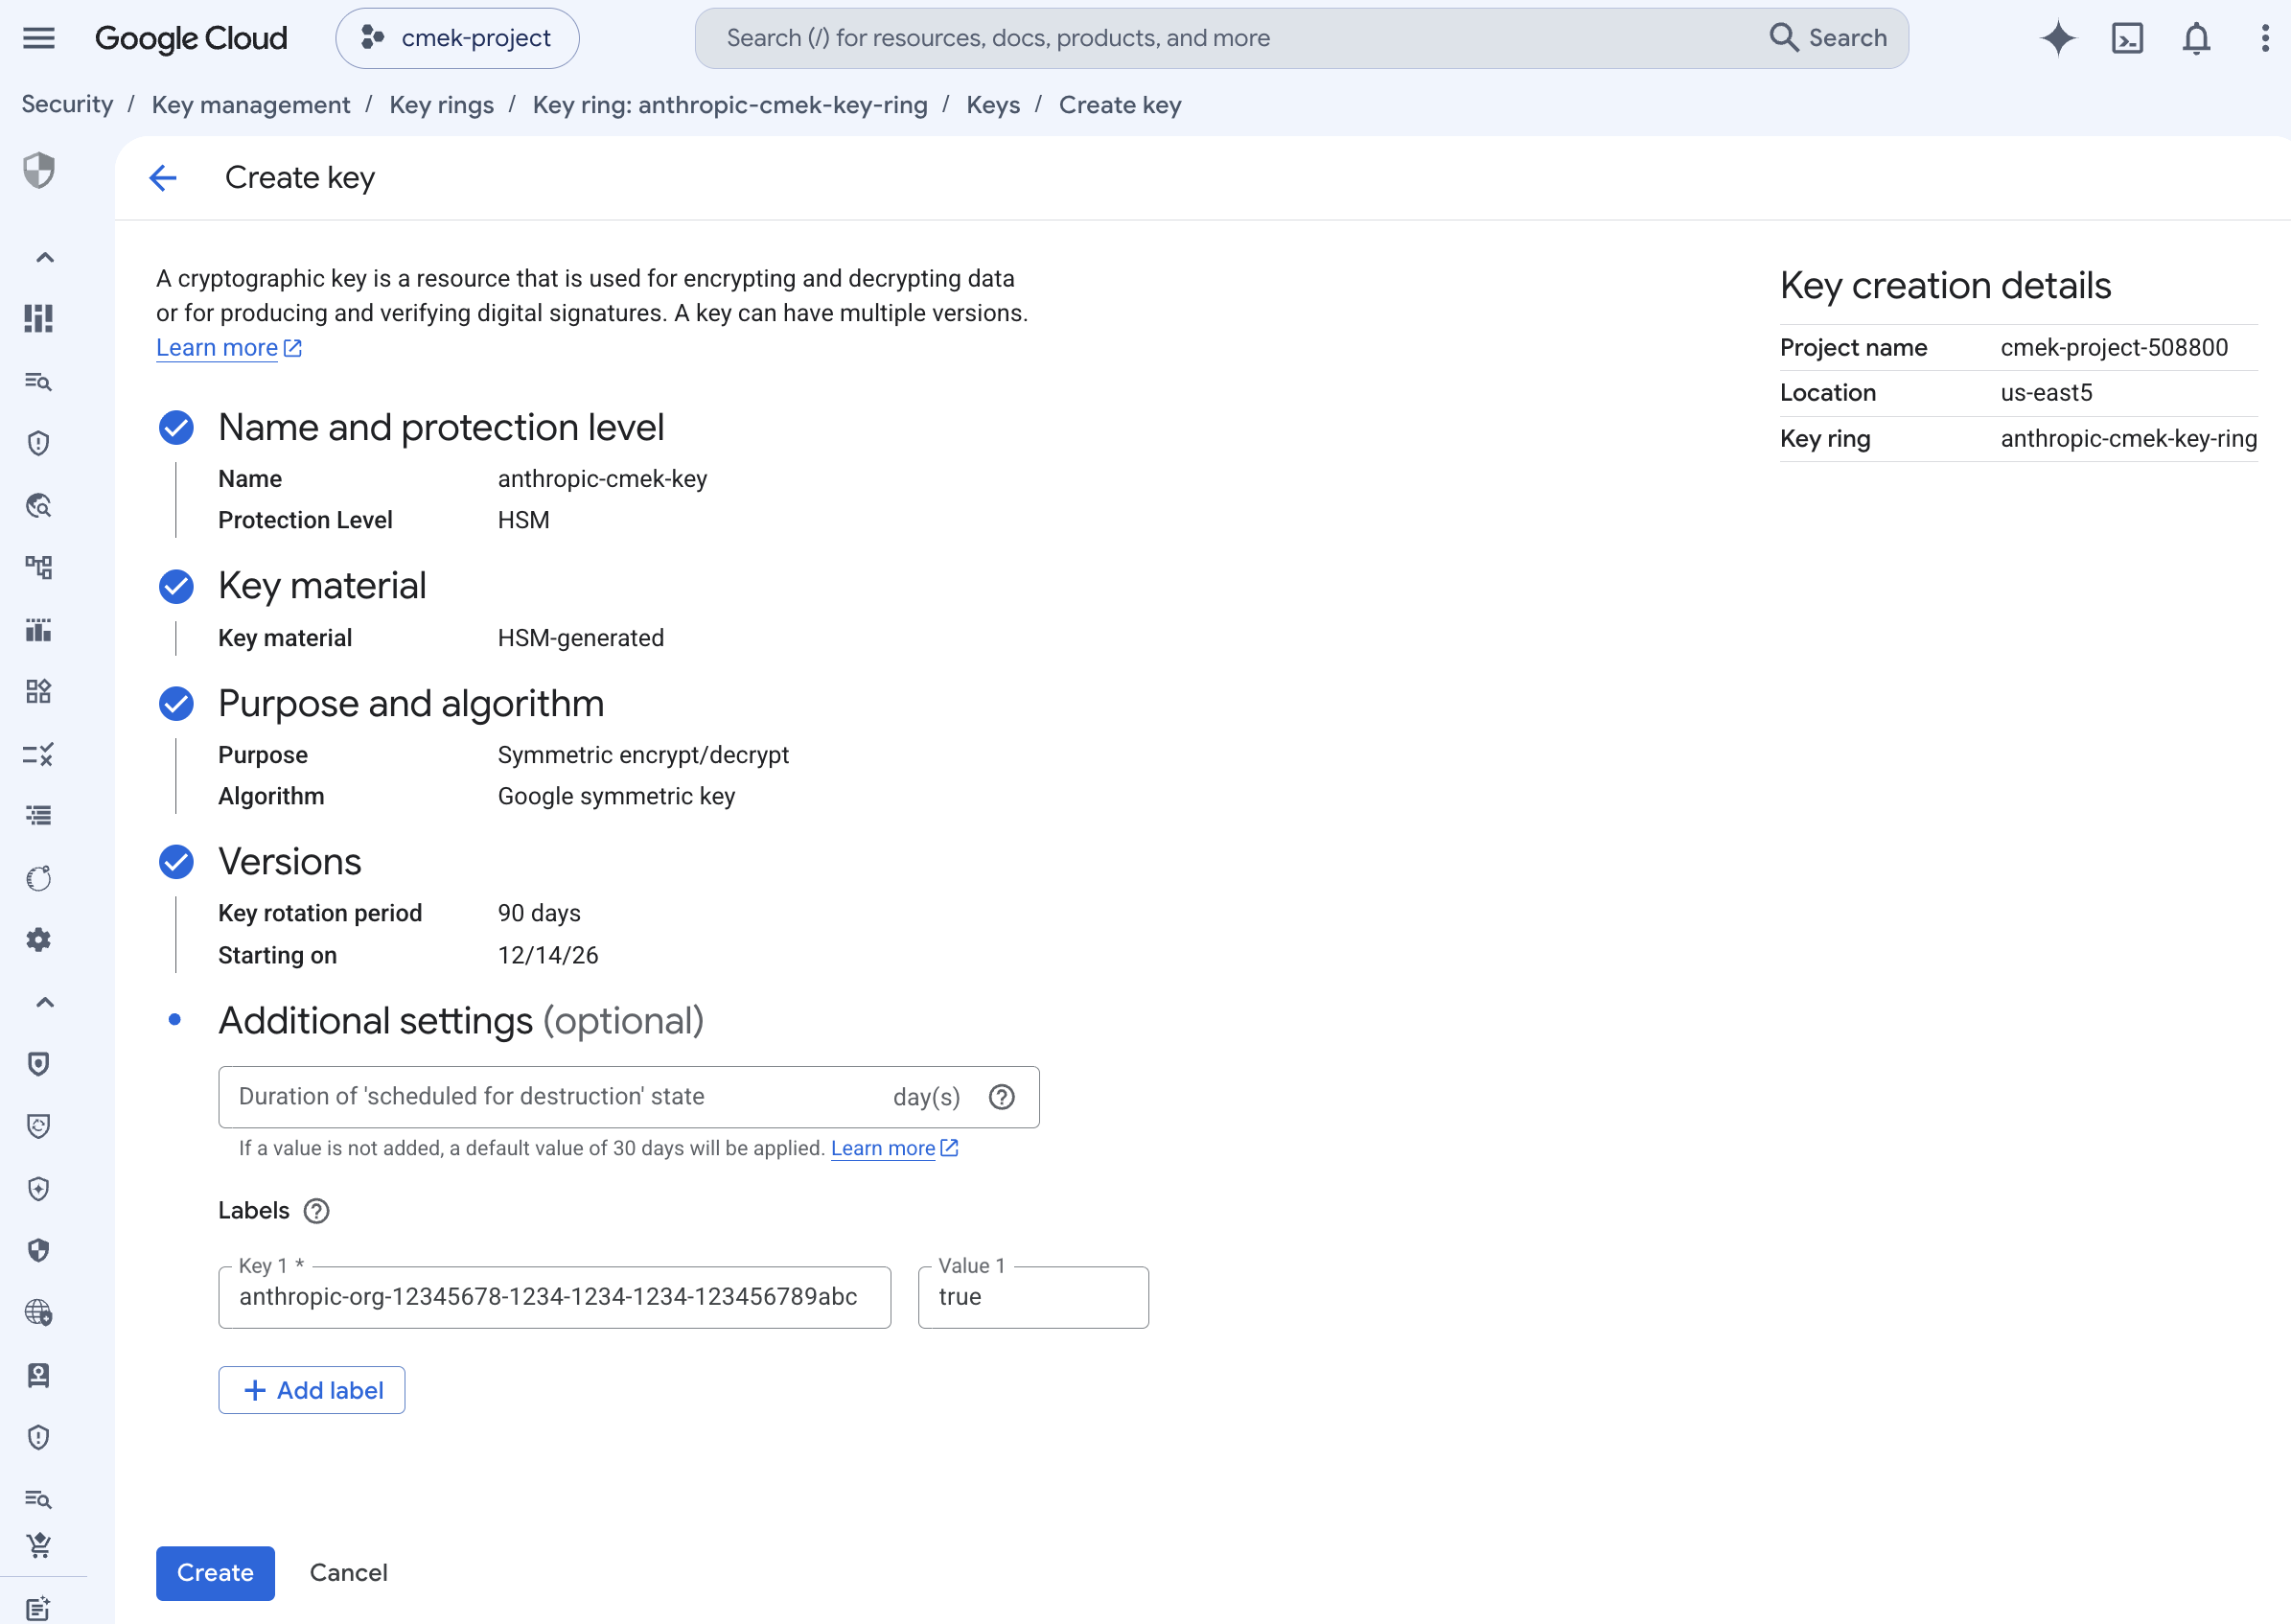
Para compartilhar uma chave entre várias organizações Anthropic, adicione um rótulo desse tipo para cada organização. Uma chave pode ter no máximo 64 rótulos, incluindo os seus próprios.
Para adicionar o rótulo a uma chave que não o possui, execute `gcloud kms keys update --project= --location= --keyring= --update-labels=anthropic-org-=true`. Ele mescla o rótulo com quaisquer rótulos que a chave já tenha.
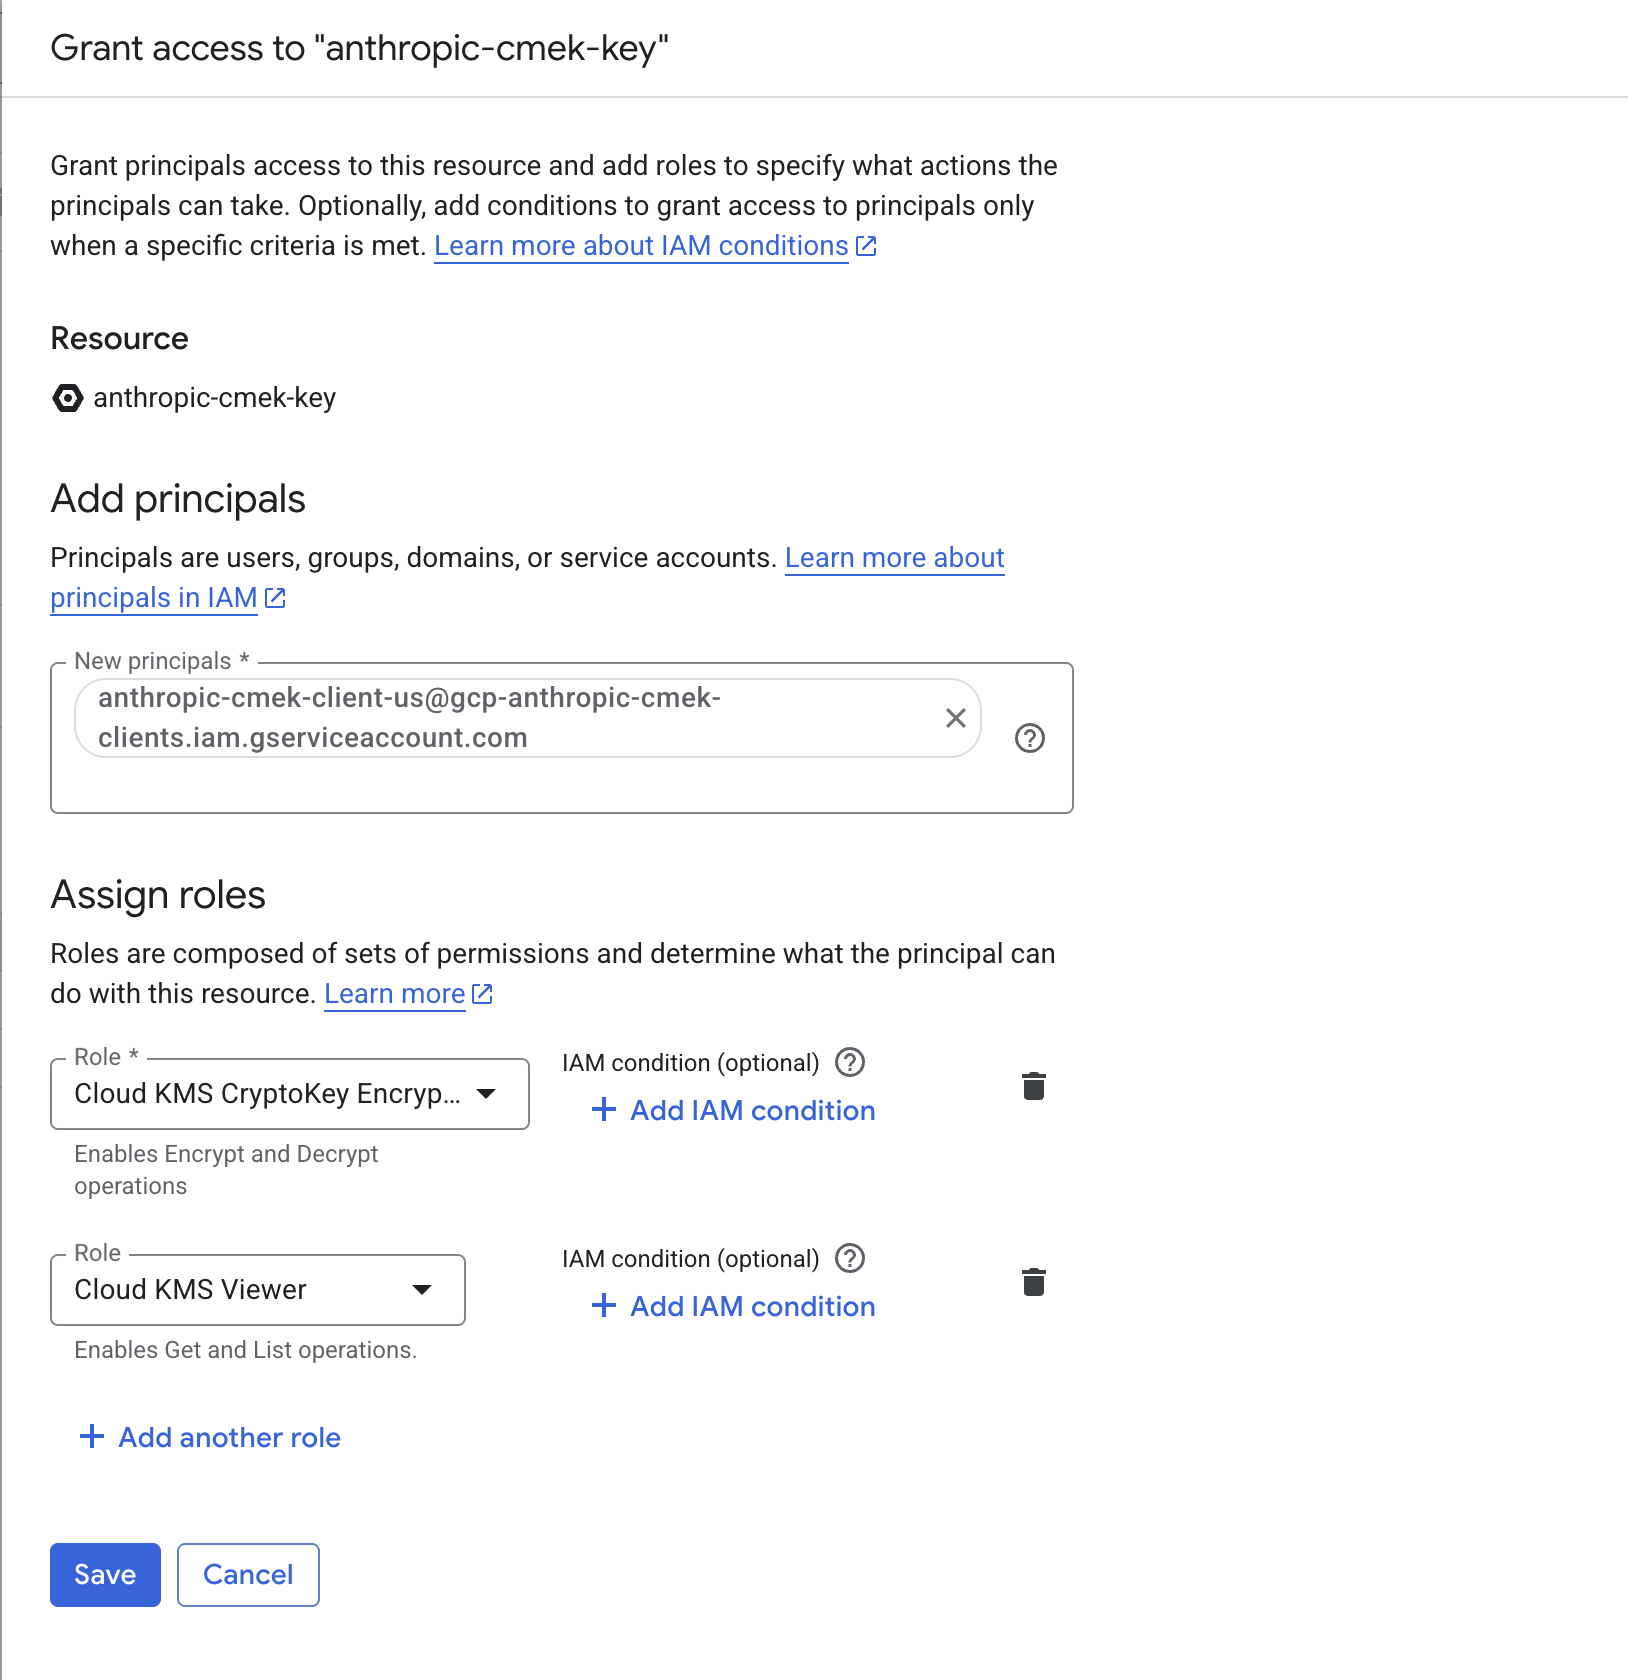
Duas vinculações IAM em nível de chave são necessárias. Ambas têm escopo limitado à chave criptográfica única, não a todo o projeto ou a todo o key ring.
Criptografar e descriptografar, que a Anthropic usa para criptografar e descriptografar as chaves de dados que protegem os dados do seu workspace (criptografia de envelope):
```bash
gcloud kms keys add-iam-policy-binding \
--project= \
--location= \
--keyring= \
--member="serviceAccount:anthropic-cmek-client-us@gcp-anthropic-cmek-clients.iam.gserviceaccount.com" \
--role=roles/cloudkms.cryptoKeyEncrypterDecrypter
```
Viewer, para a leitura de metadados (`cryptoKeys.get`) que a Anthropic realiza na inicialização para validar o propósito e o algoritmo da chave:
```bash
gcloud kms keys add-iam-policy-binding \
--project= \
--location= \
--keyring= \
--member="serviceAccount:anthropic-cmek-client-us@gcp-anthropic-cmek-clients.iam.gserviceaccount.com" \
--role=roles/cloudkms.viewer
```
No Console, selecione a chave, abra o painel **Permissions**, clique em **Grant access** e adicione a conta de serviço com ambas as funções Cloud KMS CryptoKey Encrypter/Decrypter e Cloud KMS Viewer. Certifique-se de estar na página de permissões da chave, não do key ring ou do projeto, para que a concessão tenha escopo limitado apenas a esta chave.
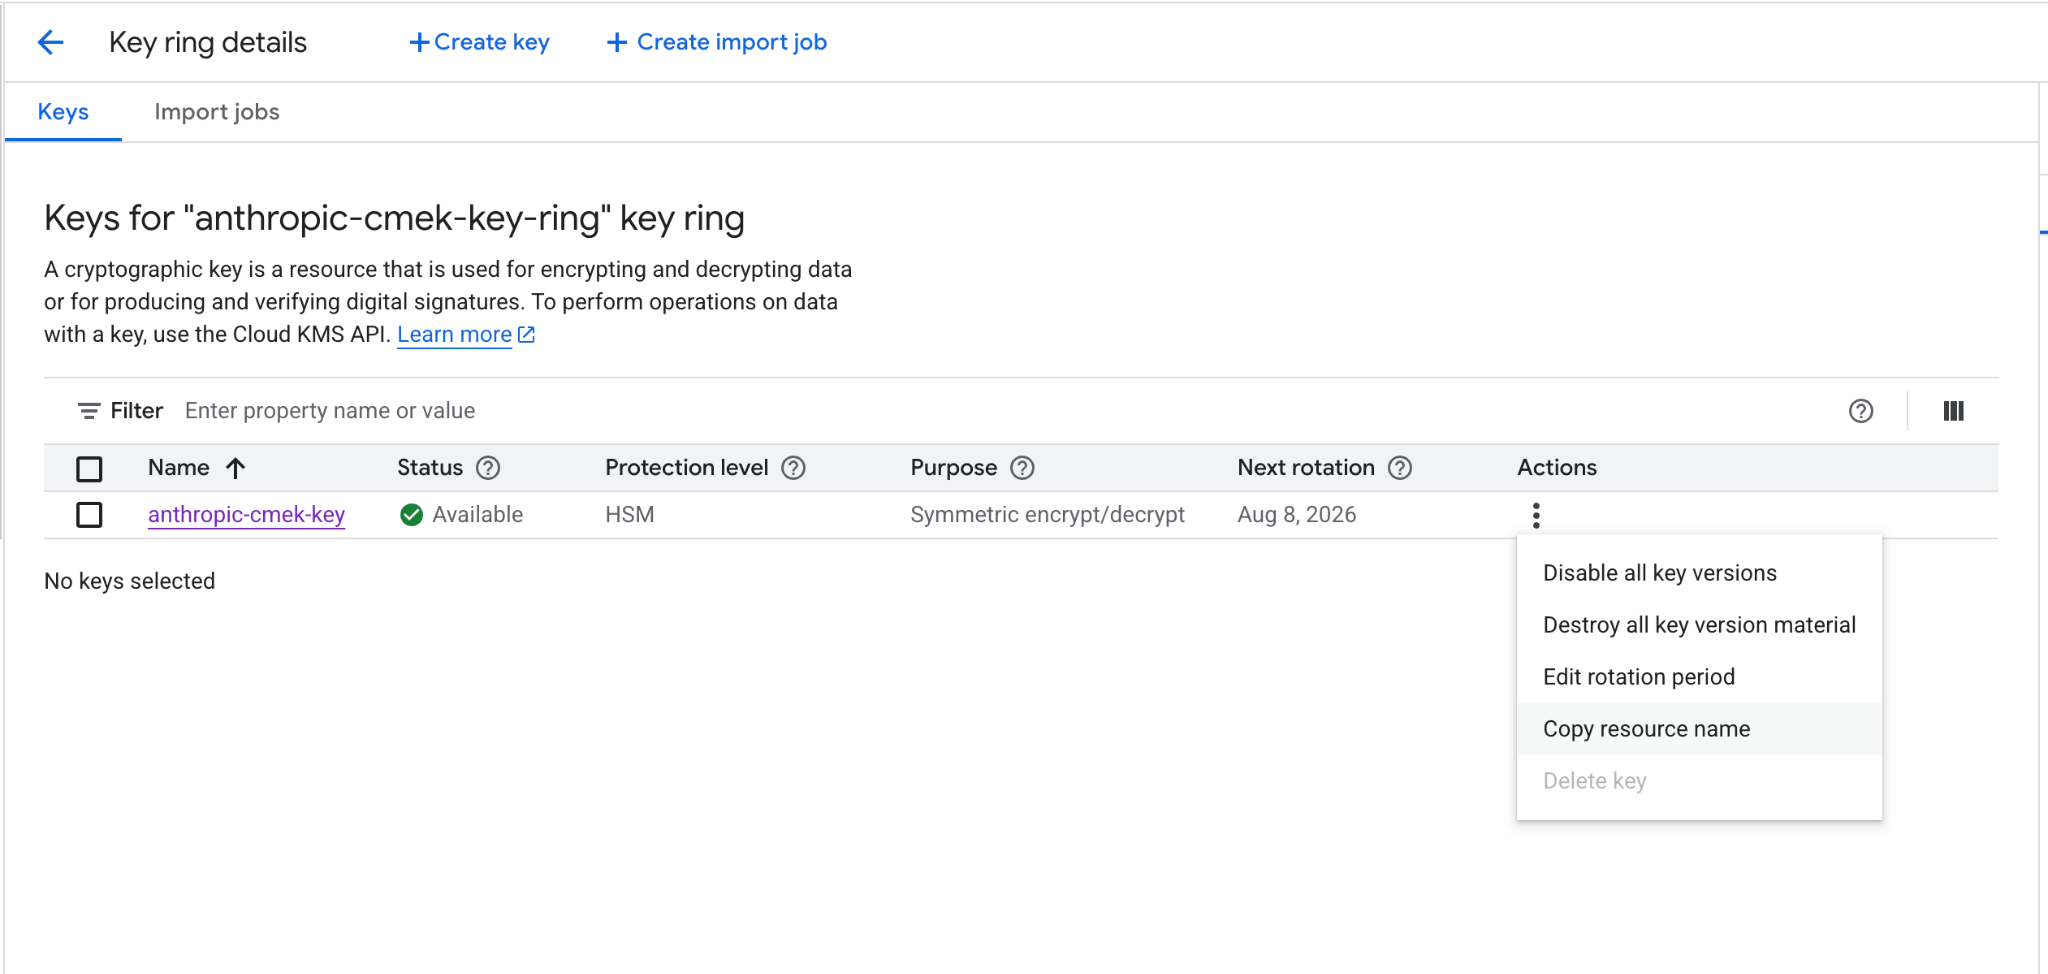
Você passa isso para a Anthropic ao registrar a chave. O formato é:
```text wrap
projects//locations//keyRings//cryptoKeys/
```
Recupere-o com:
```bash
gcloud kms keys describe \
--project= \
--location= \
--keyring= \
--format="value(name)"
```
No Console, abra a página de detalhes da chave e clique em **Copy resource name**.
## Registrar a chave com a Anthropic
Como você registra a chave depende de qual produto você usa.
Você pode configurar a chave no Claude Console ou através da Admin API, com o mesmo resultado.
No Claude Console, acesse a página [Data retention](https://platform.claude.com/settings/privacy#encryption-keys) (`platform.claude.com/settings/privacy`). Se você não vir **Encryption keys**, selecione **Organization** no menu suspenso no topo da página. Em **Encryption keys**, clique em **Add key**. Insira um nome de exibição, escolha **Google Cloud KMS** e clique em **Continue**. Cole o nome completo do recurso da chave em **Key resource name** e clique em **Add**.
A etapa de detalhes da chave mostra o rótulo da organização. Adicione-o à chave, como [a etapa de criação](https://platform.claude.com/docs/pt-BR/manage-claude/cmek-google-cloud-kms#organization-label) descreve, antes de clicar em **Add**.
Na lista **Encryption keys**, clique em **Verify** ao lado da chave. **Connected** aparece quando a verificação é aprovada. Se falhar, uma mensagem informa o motivo.
No Claude Console, acesse a página [Data retention](https://platform.claude.com/settings/privacy) (`platform.claude.com/settings/privacy`) e selecione o workspace no menu suspenso no topo da página. Em **Encryption key**, selecione a chave, clique em **Save** e confirme. Anexar uma chave não pode ser desfeito. Para um workspace que já recebe solicitações, a chave pode levar [até um dia para entrar em vigor](https://platform.claude.com/docs/pt-BR/manage-claude/cmek#how-it-works).
Crie uma configuração de chave externa através da Admin API, usando o nome do recurso da etapa Anotar o nome completo do recurso da chave em Configuração da chave de criptografia.
```bash cURL
curl -sS "https://api.anthropic.com/v1/organizations/external_keys" \
-H "x-api-key: $ANTHROPIC_API_KEY" \
-H "anthropic-version: 2023-06-01" \
-H "content-type: application/json" \
-d '{
"display_name": "",
"geo": "us",
"provider_config": {
"type": "gcp",
"key_name": "projects//locations//keyRings//cryptoKeys/"
}
}'
```
```bash CLI
ant organization:external-keys create <<'YAML'
display_name: ""
geo: us
provider_config:
type: gcp
key_name: "projects//locations//keyRings//cryptoKeys/"
YAML
```
```python Python
client = anthropic.Anthropic()
external_key = client.organization.external_keys.create(
display_name="",
geo="us",
provider_config={
"type": "gcp",
"key_name": "projects//locations//keyRings//cryptoKeys/",
},
)
print(f"id: {external_key.id}")
print(f"display_name: {external_key.display_name}")
```
```typescript TypeScript
const client = new Anthropic();
const externalKey = await client.organization.externalKeys.create({
display_name: "",
geo: "us",
provider_config: {
type: "gcp",
key_name:
"projects//locations//keyRings//cryptoKeys/"
}
});
console.log(`id: ${externalKey.id}`);
console.log(`display_name: ${externalKey.display_name}`);
```
```csharp C#
using Anthropic.Models.Organization.ExternalKeys;
AnthropicClient client = new();
var externalKey = await client.Organization.ExternalKeys.Create(new()
{
DisplayName = "",
Geo = Geo.Us,
ProviderConfig = new GcpExternalKeyConfig
{
KeyName = "projects//locations//keyRings//cryptoKeys/"
}
});
Console.WriteLine($"id: {externalKey.ID}");
Console.WriteLine($"display_name: {externalKey.DisplayName}");
```
```go Go
client := anthropic.NewClient()
externalKey, err := client.Organization.ExternalKeys.New(context.Background(), anthropic.OrganizationExternalKeyNewParams{
DisplayName: anthropic.String(""),
Geo: anthropic.OrganizationExternalKeyNewParamsGeoUs,
ProviderConfig: anthropic.OrganizationExternalKeyNewParamsProviderConfigUnion{
OfGCP: &anthropic.GCPExternalKeyConfigParam{
KeyName: "projects//locations//keyRings//cryptoKeys/",
},
},
})
if err != nil {
log.Fatal(err)
}
fmt.Printf("id: %s\n", externalKey.ID)
fmt.Printf("display_name: %s\n", externalKey.DisplayName)
```
```java Java
import com.anthropic.models.organization.externalkeys.ExternalKeyCreateParams;
void main() {
AnthropicClient client = AnthropicOkHttpClient.fromEnv();
var params = ExternalKeyCreateParams.builder()
.displayName("")
.geo(ExternalKeyCreateParams.Geo.US)
.gcpProviderConfig("projects//locations//keyRings//cryptoKeys/")
.build();
var externalKey = client.organization().externalKeys().create(params);
IO.println("id: " + externalKey.id());
IO.println("display_name: " + externalKey.displayName().orElseThrow());
}
```
```php PHP
use Anthropic\Organization\ExternalKeys\ExternalKeyCreateParams\Geo;
// ...
$client = new Client();
$externalKey = $client->organization->externalKeys->create(
displayName: '',
geo: Geo::US,
providerConfig: [
'type' => 'gcp',
'keyName' => 'projects//locations//keyRings//cryptoKeys/',
],
);
echo "id: {$externalKey->id}\n";
echo "display_name: {$externalKey->displayName}\n";
```
```ruby Ruby
client = Anthropic::Client.new
external_key = client.organization.external_keys.create(
display_name: "",
geo: :us,
provider_config: {
type: :gcp,
key_name: "projects//locations//keyRings//cryptoKeys/"
}
)
puts "id: #{external_key.id}"
puts "display_name: #{external_key.display_name}"
```
A resposta contém o ID da chave externa:
```json
{
"type": "external_key",
"id": "ekey_",
"display_name": ""
}
```
Acione um ciclo de criptografia e descriptografia contra sua chave.
```bash cURL
curl -sS -X POST "https://api.anthropic.com/v1/organizations/external_keys/ekey_/validate" \
-H "x-api-key: $ANTHROPIC_API_KEY" \
-H "anthropic-version: 2023-06-01"
```
```bash CLI
ant organization:external-keys validate --external-key-id "ekey_"
```
```python Python
client = anthropic.Anthropic()
validation = client.organization.external_keys.validate("ekey_")
print(f"status: {validation.status}")
print(f"error: {validation.error}")
```
```typescript TypeScript
const client = new Anthropic();
const validation = await client.organization.externalKeys.validate("ekey_");
console.log(`status: ${validation.status}`);
console.log(`error: ${validation.error}`);
```
```csharp C#
AnthropicClient client = new();
var validation = await client.Organization.ExternalKeys.Validate("ekey_");
Console.WriteLine($"status: {validation.Status.Raw()}");
Console.WriteLine($"error: {validation.Error}");
```
```go Go
client := anthropic.NewClient()
validation, err := client.Organization.ExternalKeys.Validate(context.Background(), "ekey_")
if err != nil {
log.Fatal(err)
}
fmt.Printf("status: %s\n", validation.Status)
fmt.Printf("error: %s\n", validation.Error)
```
```java Java
AnthropicClient client = AnthropicOkHttpClient.fromEnv();
var validation = client.organization().externalKeys().validate("ekey_");
IO.println("status: " + validation.status().asString());
IO.println("error: " + validation.error().orElse(""));
```
```php PHP
$client = new Client();
$validation = $client->organization->externalKeys->validate(
externalKeyID: 'ekey_',
);
echo "status: {$validation->status}\n";
echo "error: {$validation->error}\n";
```
```ruby Ruby
client = Anthropic::Client.new
external_key_id = "ekey_"
validation = client.organization.external_keys.validate(external_key_id)
puts "status: #{validation.status}"
puts "error: #{validation.error}"
```
Uma resposta bem-sucedida se parece com isto:
```json
{ "type": "external_key_validation", "status": "success", "error": null }
```
Se a validação falhar, as causas comuns são:
* **VPC Service Controls:** se um perímetro de serviço protege o Cloud KMS no seu projeto, adicione a Anthropic a um nível de acesso no perímetro (ou exclua o projeto da chave) para que a Anthropic possa alcançar a chave.
* **Compartilhamento restrito por domínio:** a política de organização `constraints/iam.allowedPolicyMemberDomains` pode remover a vinculação da conta de serviço da Anthropic (veja a nota anterior). Confirme que a vinculação está presente com `gcloud kms keys get-iam-policy --project= --location= --keyring=`.
* **Versão de chave desabilitada ou destruída:** confirme que a versão primária da chave está habilitada, e não desabilitada, agendada para destruição ou destruída.
Uma vez que a chave é validada, anexe-a a um novo workspace antes de enviar quaisquer solicitações a esse workspace. Para um workspace que já recebe solicitações, a chave pode levar [até um dia para entrar em vigor](https://platform.claude.com/docs/pt-BR/manage-claude/cmek#how-it-works).
```bash cURL
curl -sS -X POST "https://api.anthropic.com/v1/organizations/workspaces/" \
-H "x-api-key: $ANTHROPIC_API_KEY" \
-H "anthropic-version: 2023-06-01" \
-H "content-type: application/json" \
-d '{
"external_key_id": "ekey_"
}'
```
```bash CLI
ant organization:workspaces update \
--workspace-id "" \
--external-key-id "ekey_"
```
```python Python
client = anthropic.Anthropic()
workspace = client.organization.workspaces.update(
"", external_key_id="ekey_"
)
print(f"id: {workspace.id}")
print(f"external_key_id: {workspace.external_key_id}")
```
```typescript TypeScript
const client = new Anthropic();
const workspace = await client.organization.workspaces.update("", {
external_key_id: "ekey_"
});
console.log(`id: ${workspace.id}`);
console.log(`external_key_id: ${workspace.external_key_id}`);
```
```csharp C#
AnthropicClient client = new();
var workspace = await client.Organization.Workspaces.Update("", new()
{
ExternalKeyID = "ekey_"
});
Console.WriteLine($"id: {workspace.ID}");
Console.WriteLine($"external_key_id: {workspace.ExternalKeyID}");
```
```go Go
client := anthropic.NewClient()
workspace, err := client.Organization.Workspaces.Update(
context.Background(),
"",
anthropic.OrganizationWorkspaceUpdateParams{
ExternalKeyID: anthropic.String("ekey_"),
},
)
if err != nil {
log.Fatal(err)
}
fmt.Printf("id: %s\n", workspace.ID)
fmt.Printf("external_key_id: %s\n", workspace.ExternalKeyID)
```
```java Java
import com.anthropic.models.organization.workspaces.WorkspaceUpdateParams;
void main() {
AnthropicClient client = AnthropicOkHttpClient.fromEnv();
var params = WorkspaceUpdateParams.builder()
.externalKeyId("ekey_")
.build();
var workspace = client.organization().workspaces().update("", params);
IO.println("id: " + workspace.id());
IO.println("external_key_id: " + workspace.externalKeyId().orElseThrow());
}
```
```php PHP
$client = new Client();
$workspace = $client->organization->workspaces->update(
workspaceID: '',
externalKeyID: 'ekey_',
);
echo "id: {$workspace->id}\n";
echo "external_key_id: {$workspace->externalKeyID}\n";
```
```ruby Ruby
client = Anthropic::Client.new
workspace_id = ""
workspace = client.organization.workspaces.update(
workspace_id,
external_key_id: "ekey_"
)
puts "id: #{workspace.id}"
puts "external_key_id: #{workspace.external_key_id}"
```
Em [claude.ai > Organization settings > Data and privacy](https://claude.ai/admin-settings/data-privacy-controls), abra **Encryption keys** e clique em **Add key**. Escolha **Google Cloud**, cole o nome completo do recurso da chave da etapa anterior e clique em **Continue**. A Anthropic valida a chave com um ciclo de criptografia e descriptografia. Uma vez que ela apareça como verificada, sua organização está protegida por CMEK a partir desse ponto.
No Claude Enterprise, o CMEK se aplica a toda a organização, então não há uma etapa separada de anexação de workspace, e uma organização pode ter apenas uma chave.
## Terraform
Para implantações de infraestrutura como código, as mesmas etapas mapeiam para o provedor `google` com os recursos `google_kms_key_ring`, `google_kms_crypto_key` e `google_kms_crypto_key_iam_member`.