Google Cloud KMS für CMEK konfigurieren
Verwende Google Cloud KMS, um einen Verschlüsselungsschlüssel für deine Organisation bereitzustellen.
Claude Code
Lass Claude Code diese Funktion für dich einrichten
/claude-api hilf mir, einen kundenverwalteten Verschlüsselungsschlüssel mit Google Cloud KMS zu konfigurierenDiese Anleitung führt durch die Konfiguration eines Google Cloud KMS-Schlüssels als customer-managed encryption key (CMEK) für deine Anthropic-Organisation.
Voraussetzungen
- Ein Google Cloud-Projekt mit aktivierter Abrechnung.
- Die aktivierte Cloud KMS API (
cloudkms.googleapis.com). - Berechtigungen zum Erstellen von KMS-Schlüsselbunden und -Schlüsseln sowie zum Festlegen der IAM-Richtlinie für diese (
roles/cloudkms.adminoder gleichwertig). - Ein Anthropic Admin-API-Key für deine Organisation.
- Die installierte und authentifizierte
gcloudCLI. - Aktivierte Cloud KMS Data Access Audit Logs für das Projekt (IAM & Admin > Audit Logs > Cloud Key Management Service, mit
DATA_READundDATA_WRITE). Diese sind standardmäßig deaktiviert; ohne sie erzeugen die Verschlüsselungs- und Entschlüsselungsvorgänge von Anthropic keine Einträge in Cloud Logging.
E-Mail-Adresse des Anthropic-Dienstkontos
Damit Anthropic deinen Verschlüsselungsschlüssel verwenden kann, musst du dem Dienstkonto von Anthropic einen Schlüssel geben, den es zum Verschlüsseln von Daten verwenden kann. Die E-Mail-Adresse des Dienstkontos für Anthropic CMEK lautet:
anthropic-cmek-client-us@gcp-anthropic-cmek-clients.iam.gserviceaccount.comEinrichtung des Verschlüsselungsschlüssels
Einen Schlüsselbund erstellen oder auswählen
Überspringe diesen Schritt, wenn du bereits einen Schlüsselbund zur Wiederverwendung hast. Schlüsselbunde sind regional. Wähle einen US-Standort mit einer einzelnen Region wie
us-east5, der zur Anthropic-Geografie passt, die du konfigurierst. Multi-Region-Standorte wieusundglobalwerden nicht unterstützt.gcloud kms keyrings create <your-keyring-name> \ --project=<your-project-id> \ --location=<region>Den Krypto-Schlüssel erstellen
Erstelle einen symmetrischen Schlüssel mit dem Zweck
ENCRYPT_DECRYPT. Anthropic empfiehlt dringend HSM-Schutz: Cloud KMS HSM-Schlüssel sind FIPS 140-2 Level 3 validiert, und der Kostenunterschied gegenüber Software-Schlüsseln ist gering.Die Option
--labelsfügt das Organisations-Labelanthropic-org-<ORGANIZATION_UUID>mit dem Werttruehinzu, wobei<ORGANIZATION_UUID>deine Anthropic-Organisations-ID in Kleinbuchstaben ist. Das Label ist erforderlich, damit Anthropic den Schlüssel validieren kann.gcloud kms keys create <KEY_NAME> \ --project=<PROJECT_ID> \ --location=<REGION> \ --keyring=<KEYRING_NAME> \ --purpose=encryption \ --protection-level=hsm \ --labels=anthropic-org-<ORGANIZATION_UUID>=trueFür Software-Schutz stattdessen lasse
--protection-level=hsmweg. Nichts anderes in dieser Anleitung ändert sich.Du kannst den Schlüssel auch über die Google Cloud Console erstellen. Öffne den Schlüsselbund, klicke auf Create key, wähle Generated key, setze Zweck und Algorithmus auf symmetrisches Verschlüsseln und Entschlüsseln und wähle HSM unter Schutzebene.
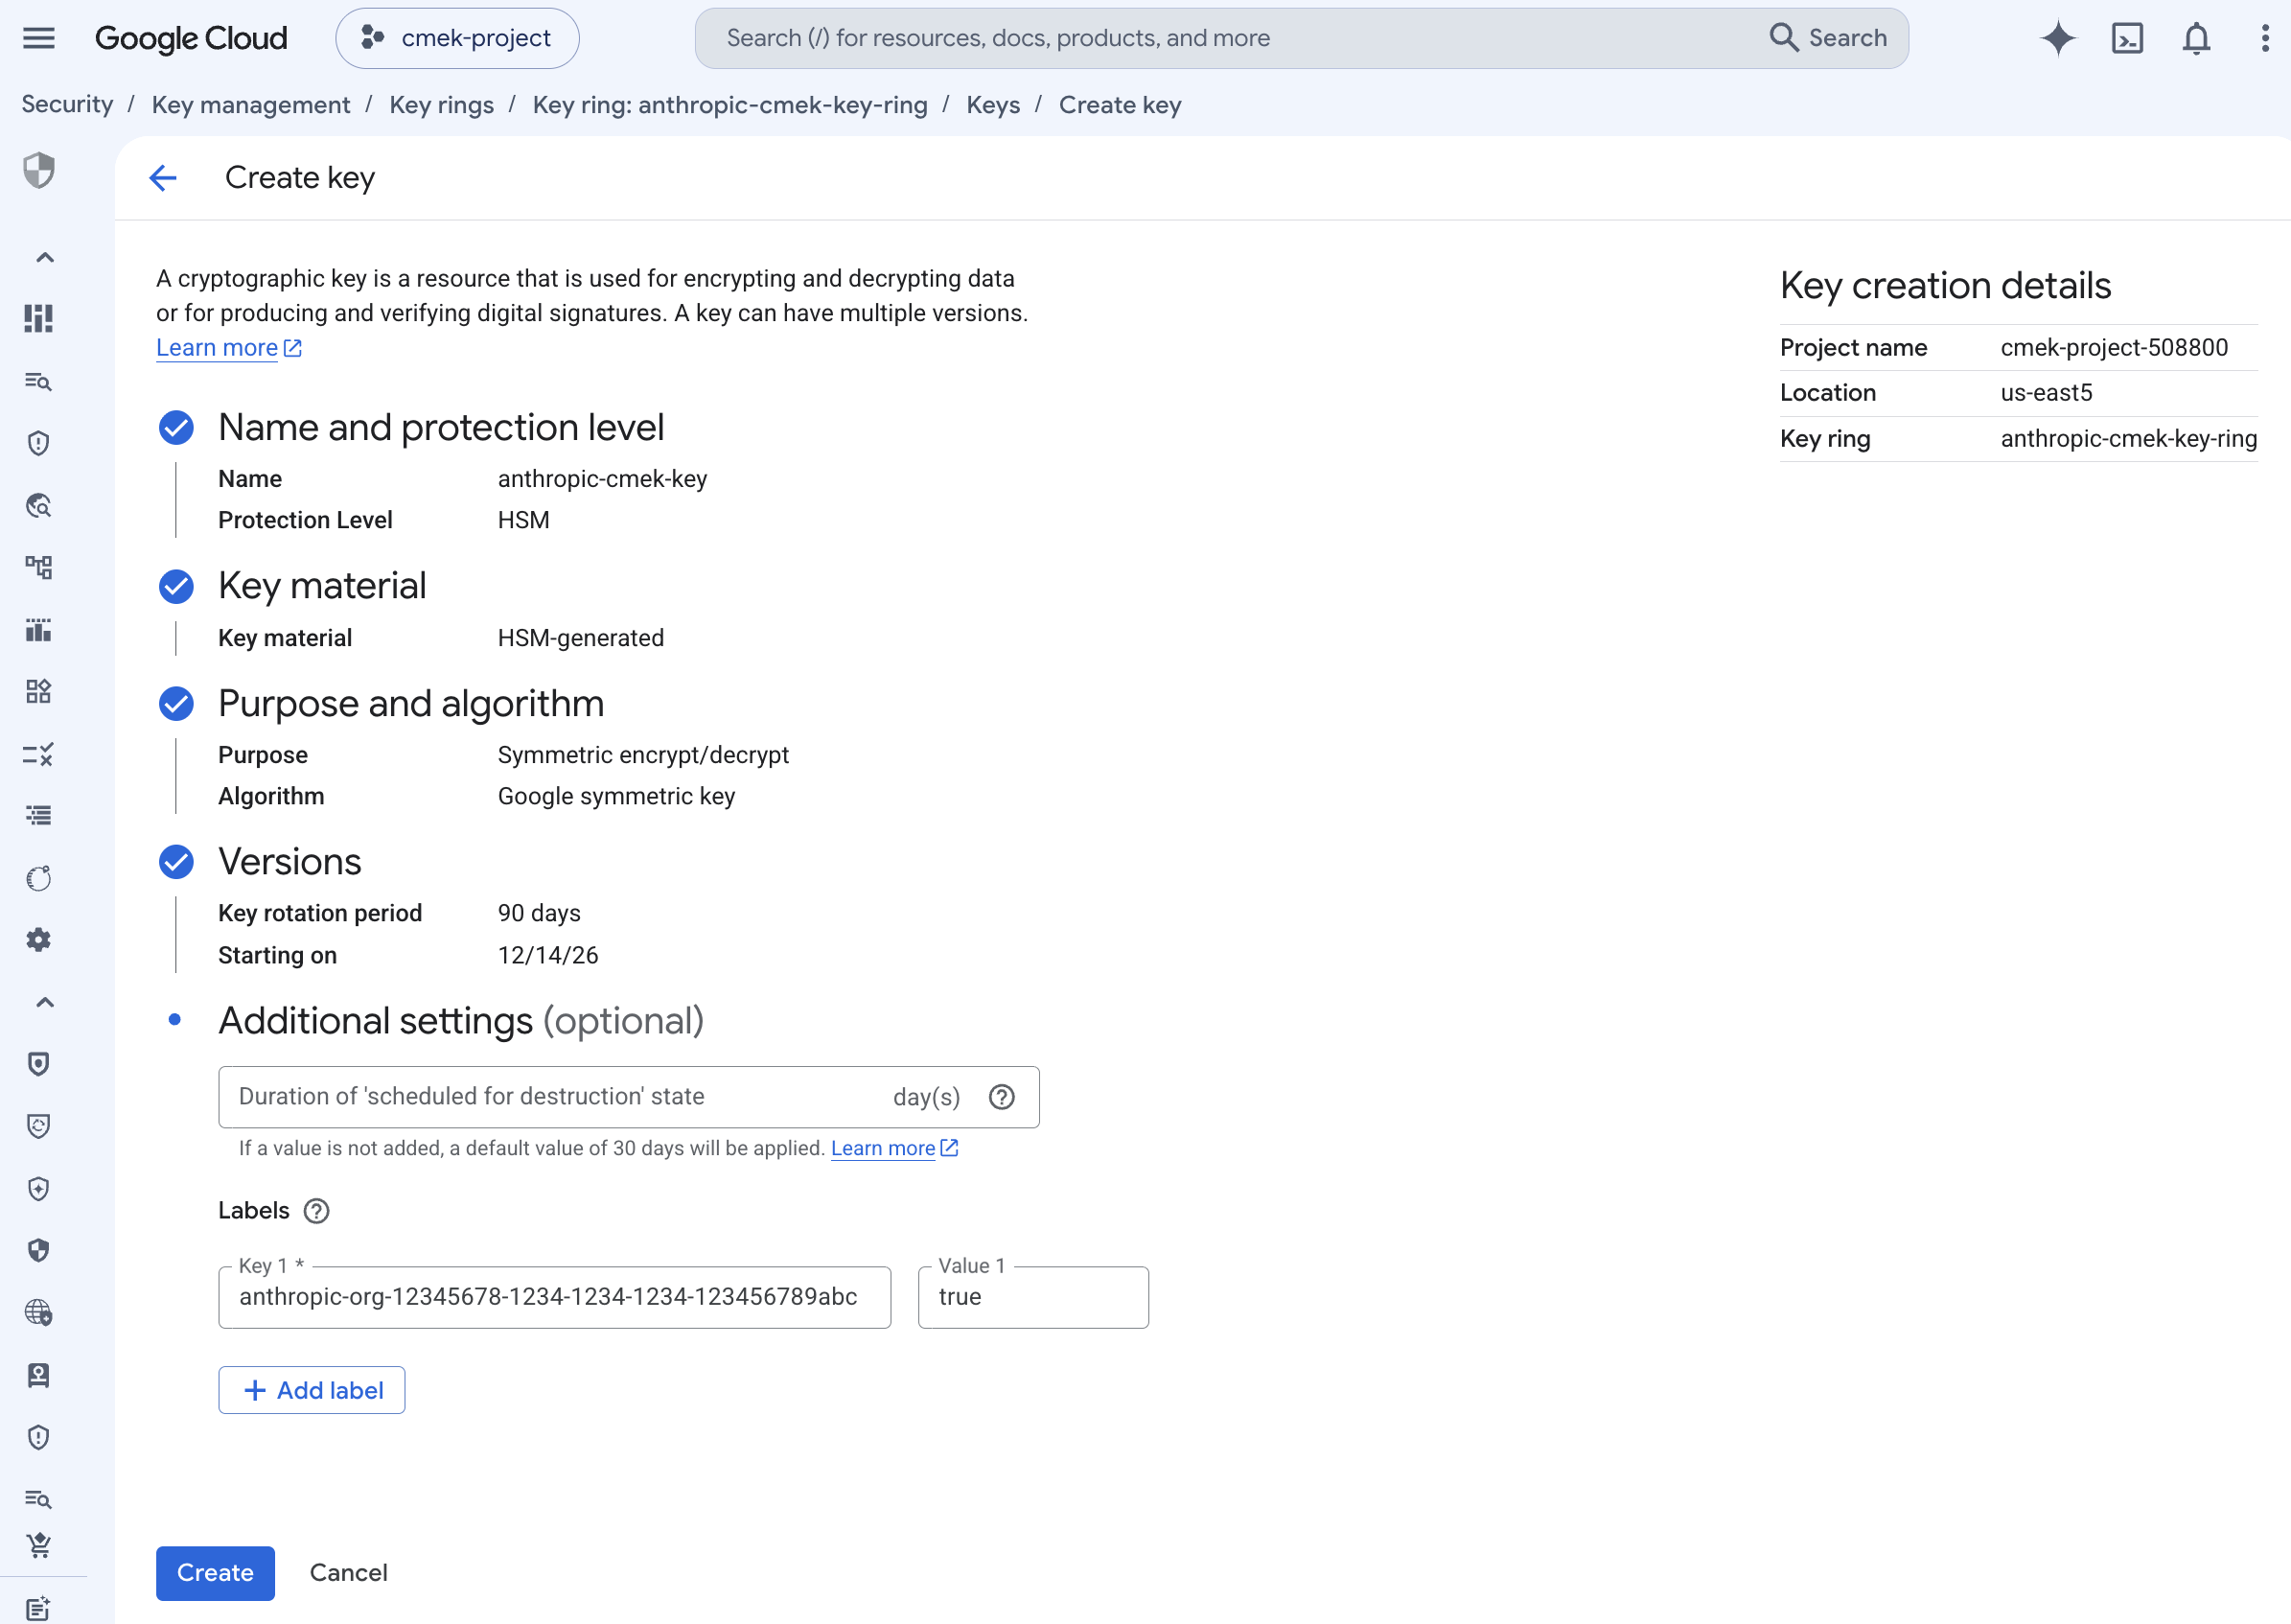
Erstelle einen HSM-geschützten symmetrischen Verschlüsselungs-/Entschlüsselungsschlüssel mit dem Organisations-Label. Um einen Schlüssel unter mehreren Anthropic-Organisationen zu teilen, füge für jede Organisation ein solches Label hinzu. Ein Schlüssel kann höchstens 64 Labels tragen, einschließlich deiner eigenen.
Dem Anthropic-Dienstkonto Zugriff auf den Schlüssel gewähren
Zwei IAM-Bindungen auf Schlüsselebene sind erforderlich. Beide sind auf den einzelnen Krypto-Schlüssel beschränkt, nicht projektweit oder schlüsselbundweit.
Verschlüsseln und Entschlüsseln, was Anthropic verwendet, um die Datenschlüssel zu verschlüsseln und zu entschlüsseln, die deine Workspace-Daten schützen (Envelope-Verschlüsselung):
gcloud kms keys add-iam-policy-binding <your-key-name> \ --project=<your-project-id> \ --location=<region> \ --keyring=<your-keyring-name> \ --member="serviceAccount:anthropic-cmek-client-us@gcp-anthropic-cmek-clients.iam.gserviceaccount.com" \ --role=roles/cloudkms.cryptoKeyEncrypterDecrypterViewer, für das Lesen der Metadaten (
cryptoKeys.get), das Anthropic beim Start durchführt, um Zweck und Algorithmus des Schlüssels zu validieren:gcloud kms keys add-iam-policy-binding <your-key-name> \ --project=<your-project-id> \ --location=<region> \ --keyring=<your-keyring-name> \ --member="serviceAccount:anthropic-cmek-client-us@gcp-anthropic-cmek-clients.iam.gserviceaccount.com" \ --role=roles/cloudkms.viewerWähle in der Console den Schlüssel aus, öffne das Panel Permissions, klicke auf Grant access und füge das Dienstkonto mit den Rollen Cloud KMS CryptoKey Encrypter/Decrypter und Cloud KMS Viewer hinzu. Stelle sicher, dass du dich auf der Berechtigungsseite des Schlüssels befindest, nicht auf der des Schlüsselbunds oder Projekts, damit die Gewährung nur auf diesen Schlüssel beschränkt ist.
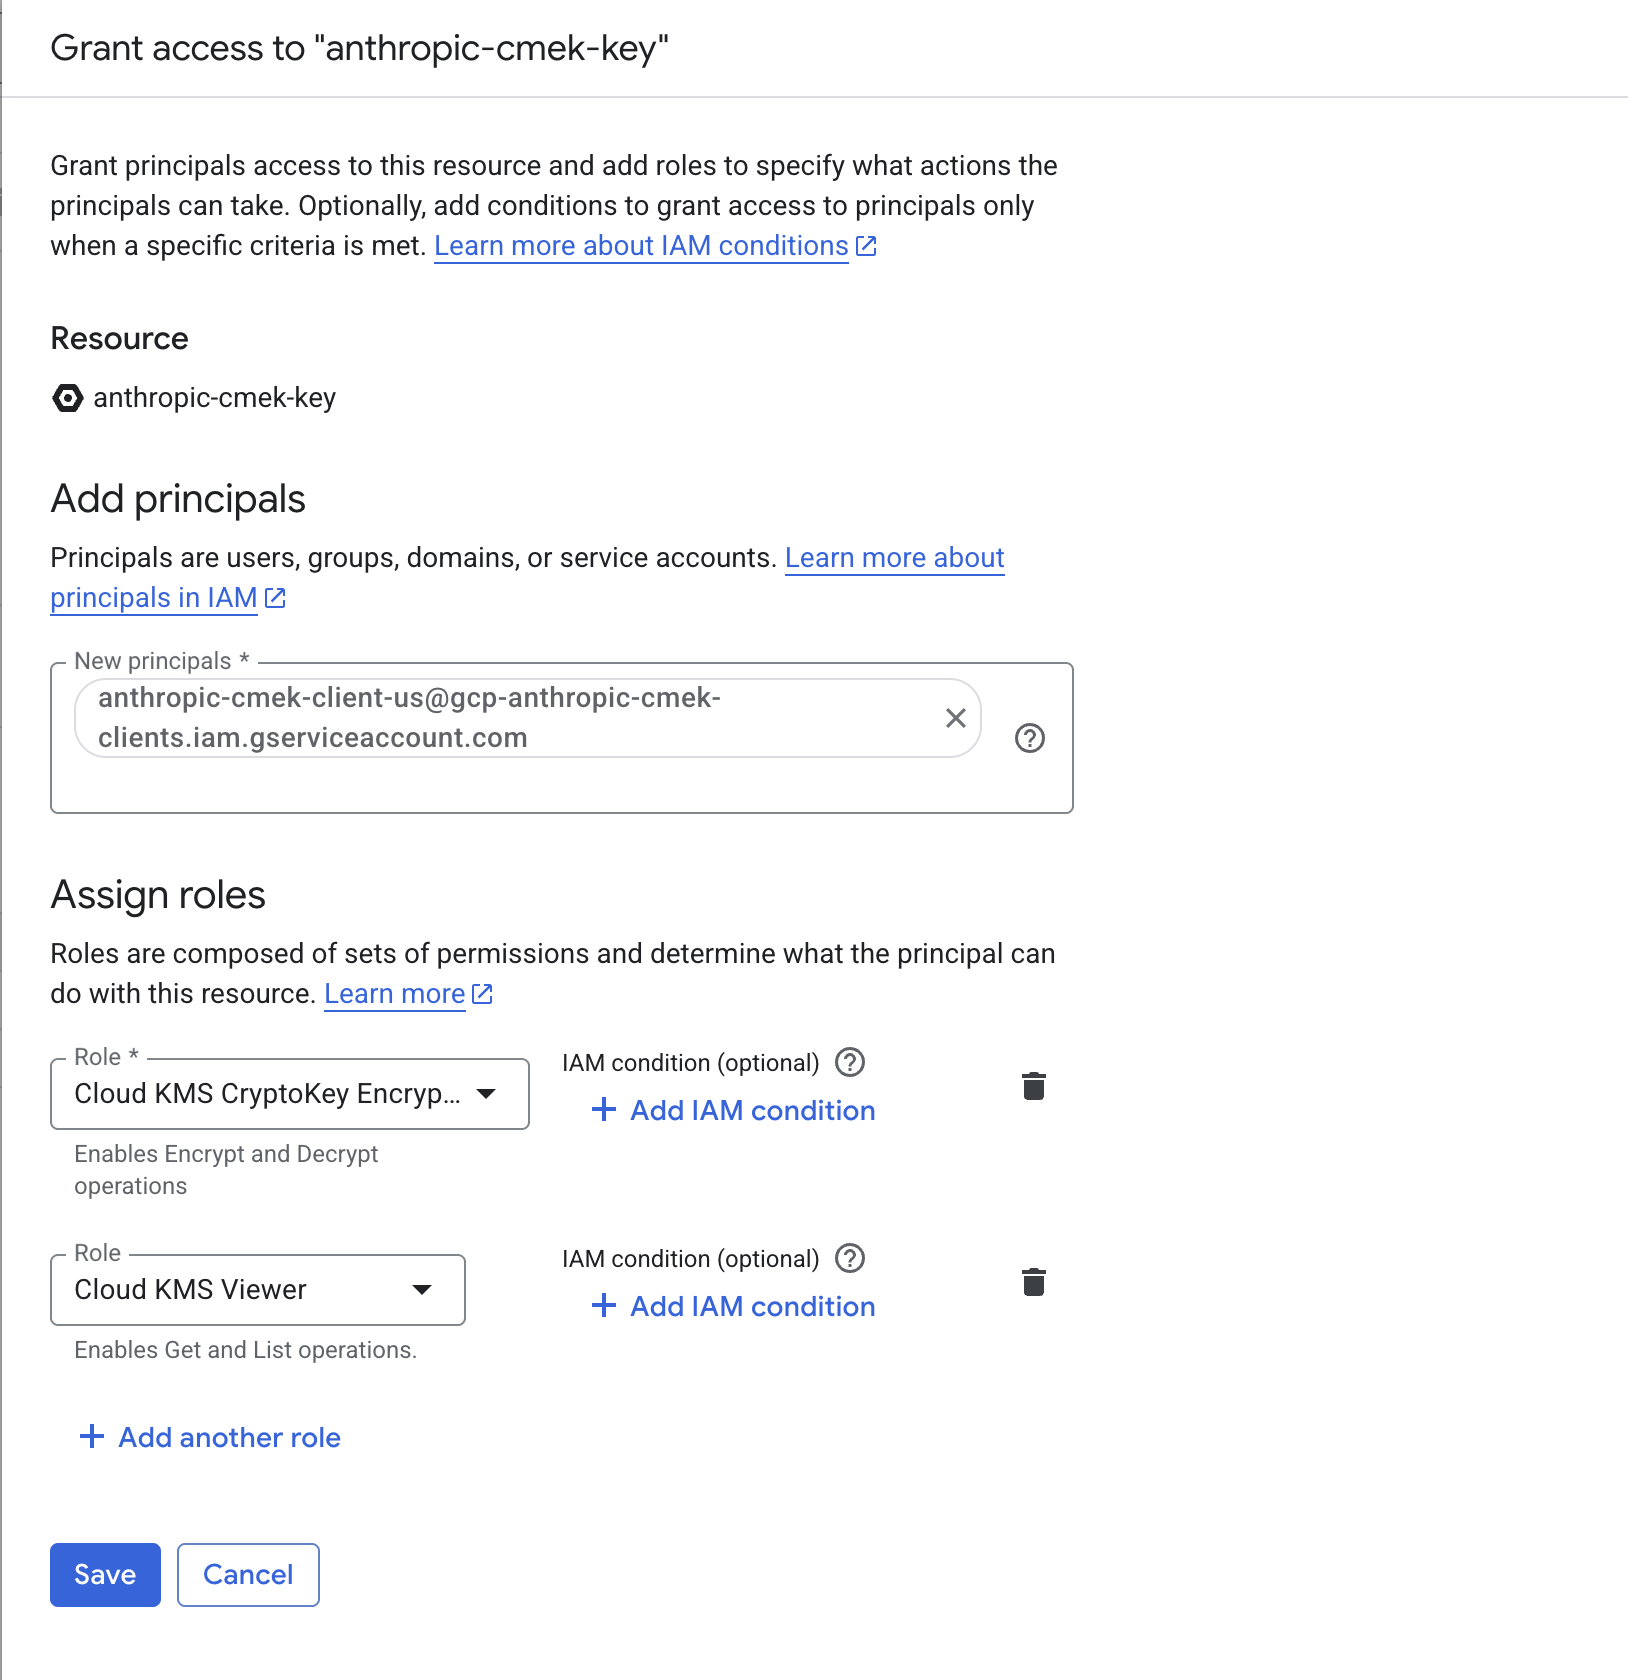
Gewähre dem Anthropic-Dienstkonto beide Rollen, beschränkt auf den Schlüssel. Den vollständigen Ressourcennamen des Schlüssels notieren
Diesen übergibst du an Anthropic, wenn du den Schlüssel registrierst. Das Format ist:
projects/<your-project-id>/locations/<region>/keyRings/<your-keyring-name>/cryptoKeys/<your-key-name>Rufe ihn ab mit:
gcloud kms keys describe <your-key-name> \ --project=<your-project-id> \ --location=<region> \ --keyring=<your-keyring-name> \ --format="value(name)"Öffne in der Console die Detailseite des Schlüssels und klicke auf Copy resource name.
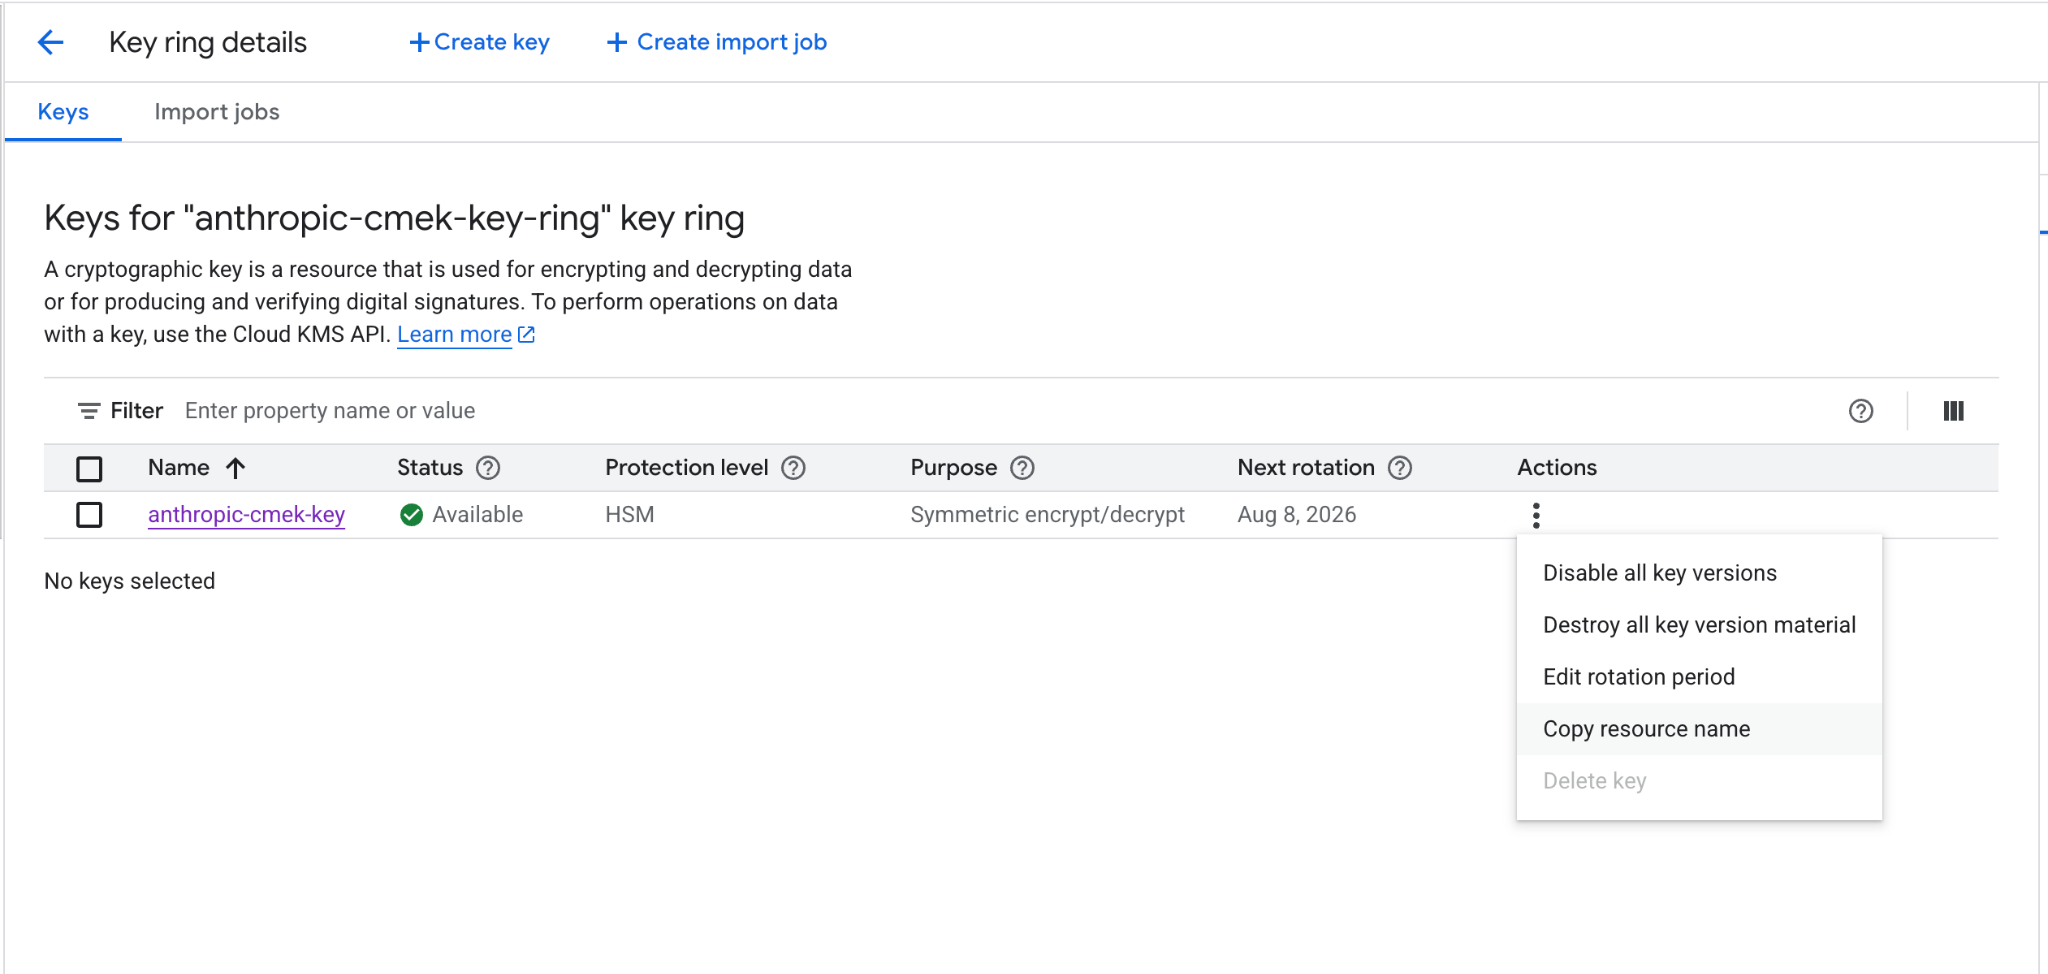
Kopiere den vollständigen Ressourcennamen des Schlüssels aus dem Aktionsmenü.
Den Schlüssel bei Anthropic registrieren
Wie du den Schlüssel registrierst, hängt davon ab, welches Produkt du verwendest.
Du kannst den Schlüssel in der Claude Console oder über die Admin API einrichten, mit demselben Ergebnis.
Den Schlüssel bei Anthropic registrieren
Gehe in der Claude Console zur Seite Data retention (
platform.claude.com/settings/privacy). Wenn du Encryption keys nicht siehst, wähle Organization aus dem Dropdown-Menü oben auf der Seite. Klicke unter Encryption keys auf Add key. Gib einen Anzeigenamen ein, wähle Google Cloud KMS und klicke auf Continue. Füge den vollständigen Ressourcennamen des Schlüssels in Key resource name ein und klicke auf Add.Der Schritt mit den Schlüsseldetails zeigt das Organisations-Label an. Füge es dem Schlüssel hinzu, wie der Erstellungsschritt beschreibt, bevor du auf Add klickst.
Den Schlüssel validieren
Klicke in der Liste Encryption keys neben dem Schlüssel auf Verify. Connected wird angezeigt, wenn die Prüfung erfolgreich ist. Schlägt sie fehl, nennt eine Meldung den Grund.
Den Schlüssel an einen Workspace anhängen
Gehe in der Claude Console zur Seite Data retention (
platform.claude.com/settings/privacy) und wähle den Workspace aus dem Dropdown-Menü oben auf der Seite. Wähle unter Encryption key den Schlüssel aus, klicke auf Save und bestätige. Das Anhängen eines Schlüssels kann nicht rückgängig gemacht werden. Bei einem Workspace, der bereits Anfragen erhält, kann es bis zu einem Tag dauern, bis der Schlüssel wirksam wird.
Den Schlüssel bei Anthropic registrieren
Erstelle eine externe Schlüsselkonfiguration über die Admin API, unter Verwendung des Ressourcennamens aus dem Schritt „Den vollständigen Ressourcennamen des Schlüssels notieren" unter „Einrichtung des Verschlüsselungsschlüssels".
Pythonclient = anthropic.Anthropic() external_key = client.organization.external_keys.create( display_name="<friendly-name>", geo="us", provider_config={ "type": "gcp", "key_name": "projects/<your-project-id>/locations/<region>/keyRings/<your-keyring-name>/cryptoKeys/<your-key-name>", }, ) print(f"id: {external_key.id}") print(f"display_name: {external_key.display_name}")Die Antwort enthält die externe Schlüssel-ID:
{ "type": "external_key", "id": "ekey_<id>", "display_name": "<friendly-name>" }Den Schlüssel validieren
Löse einen Verschlüsselungs- und Entschlüsselungs-Roundtrip gegen deinen Schlüssel aus.
Pythonclient = anthropic.Anthropic() validation = client.organization.external_keys.validate("ekey_<id>") print(f"status: {validation.status}") print(f"error: {validation.error}")Eine erfolgreiche Antwort sieht so aus:
{ "type": "external_key_validation", "status": "success", "error": null }Wenn die Validierung fehlschlägt, sind häufige Ursachen:
- VPC Service Controls: Wenn ein Service-Perimeter Cloud KMS in deinem Projekt schützt, füge Anthropic zu einer Zugriffsebene auf dem Perimeter hinzu (oder schließe das Projekt des Schlüssels aus), damit Anthropic den Schlüssel erreichen kann.
- Domänenbeschränkte Freigabe: Die Organisationsrichtlinie
constraints/iam.allowedPolicyMemberDomainskann die Bindung des Anthropic-Dienstkontos entfernen (siehe den vorherigen Hinweis). Bestätige, dass die Bindung vorhanden ist, mitgcloud kms keys get-iam-policy <your-key-name> --project=<your-project-id> --location=<region> --keyring=<your-keyring-name>. - Deaktivierte oder zerstörte Schlüsselversion: Bestätige, dass die primäre Version des Schlüssels aktiviert ist und nicht deaktiviert, zur Zerstörung vorgesehen oder zerstört ist.
Den Schlüssel an einen Workspace anhängen
Sobald der Schlüssel validiert ist, hänge ihn an einen neuen Workspace an, bevor du Anfragen an diesen Workspace sendest. Bei einem Workspace, der bereits Anfragen empfängt, kann es bis zu einem Tag dauern, bis der Schlüssel wirksam wird.
Pythonclient = anthropic.Anthropic() workspace = client.organization.workspaces.update( "<workspace-id>", external_key_id="ekey_<id>" ) print(f"id: {workspace.id}") print(f"external_key_id: {workspace.external_key_id}")
Öffne in claude.ai > Organization settings > Data and privacy Encryption keys und klicke dann auf Add key. Wähle Google Cloud, füge den vollständigen Ressourcennamen des Schlüssels aus dem vorherigen Schritt ein und klicke auf Continue. Anthropic validiert den Schlüssel mit einem Verschlüsselungs- und Entschlüsselungs-Roundtrip. Sobald er als verifiziert angezeigt wird, ist deine Organisation ab diesem Zeitpunkt CMEK-geschützt.
Bei Claude Enterprise gilt CMEK für die gesamte Organisation, daher gibt es keinen separaten Schritt zum Anhängen an einen Workspace, und eine Organisation kann nur einen Schlüssel haben.
Terraform
Für Infrastructure-as-Code-Bereitstellungen werden dieselben Schritte auf den google-Provider mit den Ressourcen google_kms_key_ring, google_kms_crypto_key und google_kms_crypto_key_iam_member abgebildet.
Was this page helpful?