Configurar Google Cloud KMS para CMEK
Usa Google Cloud KMS para proporcionar una clave de cifrado para tu organización.
Claude Code
Deja que Claude Code configure esta función por ti
/claude-api ayúdame a configurar una clave de cifrado gestionada por el cliente con Google Cloud KMSEsta guía explica cómo configurar una clave de Google Cloud KMS como una clave de cifrado gestionada por el cliente (CMEK) para tu organización de Anthropic.
Requisitos previos
- Un proyecto de Google Cloud con facturación habilitada.
- La API de Cloud KMS habilitada (
cloudkms.googleapis.com). - Permisos para crear conjuntos de claves (key rings) y claves de KMS, y para establecer la política de IAM sobre ellas (
roles/cloudkms.admino equivalente). - Una clave de API de administrador de Anthropic para tu organización.
- La CLI de
gcloudinstalada y autenticada. - Los registros de auditoría de acceso a datos de Cloud KMS habilitados para el proyecto (IAM y administración > Registros de auditoría > Cloud Key Management Service, con
DATA_READyDATA_WRITE). Están desactivados de forma predeterminada; sin ellos, las operaciones de cifrado y descifrado de Anthropic no producen entradas en Cloud Logging.
Correo electrónico de la cuenta de servicio de Anthropic
Para que Anthropic use tu clave de cifrado, debes proporcionar a la cuenta de servicio de Anthropic una clave que pueda usar para cifrar datos. El correo electrónico de la cuenta de servicio para CMEK de Anthropic es:
anthropic-cmek-client-us@gcp-anthropic-cmek-clients.iam.gserviceaccount.comConfiguración de la clave de cifrado
Crear o elegir un conjunto de claves
Omite este paso si ya tienes un conjunto de claves para reutilizar. Los conjuntos de claves son regionales. Elige una ubicación de una sola región en EE. UU. como
us-east5que coincida con la geografía de Anthropic que estás configurando. Las ubicaciones multirregionales comousyglobalno son compatibles.gcloud kms keyrings create <your-keyring-name> \ --project=<your-project-id> \ --location=<region>Crear la clave criptográfica
Crea una clave simétrica con el propósito
ENCRYPT_DECRYPT. Anthropic recomienda encarecidamente la protección HSM: las claves HSM de Cloud KMS están validadas según FIPS 140-2 Nivel 3, y la diferencia de costo respecto a las claves de software es pequeña.La opción
--labelsagrega la etiqueta de organización,anthropic-org-<ORGANIZATION_UUID>con el valortrue, donde<ORGANIZATION_UUID>es el ID de tu organización de Anthropic en minúsculas. La etiqueta es necesaria para que Anthropic valide la clave.gcloud kms keys create <KEY_NAME> \ --project=<PROJECT_ID> \ --location=<REGION> \ --keyring=<KEYRING_NAME> \ --purpose=encryption \ --protection-level=hsm \ --labels=anthropic-org-<ORGANIZATION_UUID>=truePara usar protección de software en su lugar, omite
--protection-level=hsm. Nada más en esta guía cambia.También puedes crear la clave desde la Google Cloud Console. Abre el conjunto de claves, haz clic en Create key, selecciona Generated key, establece el propósito y el algoritmo en cifrado y descifrado simétrico, y elige HSM en el nivel de protección.
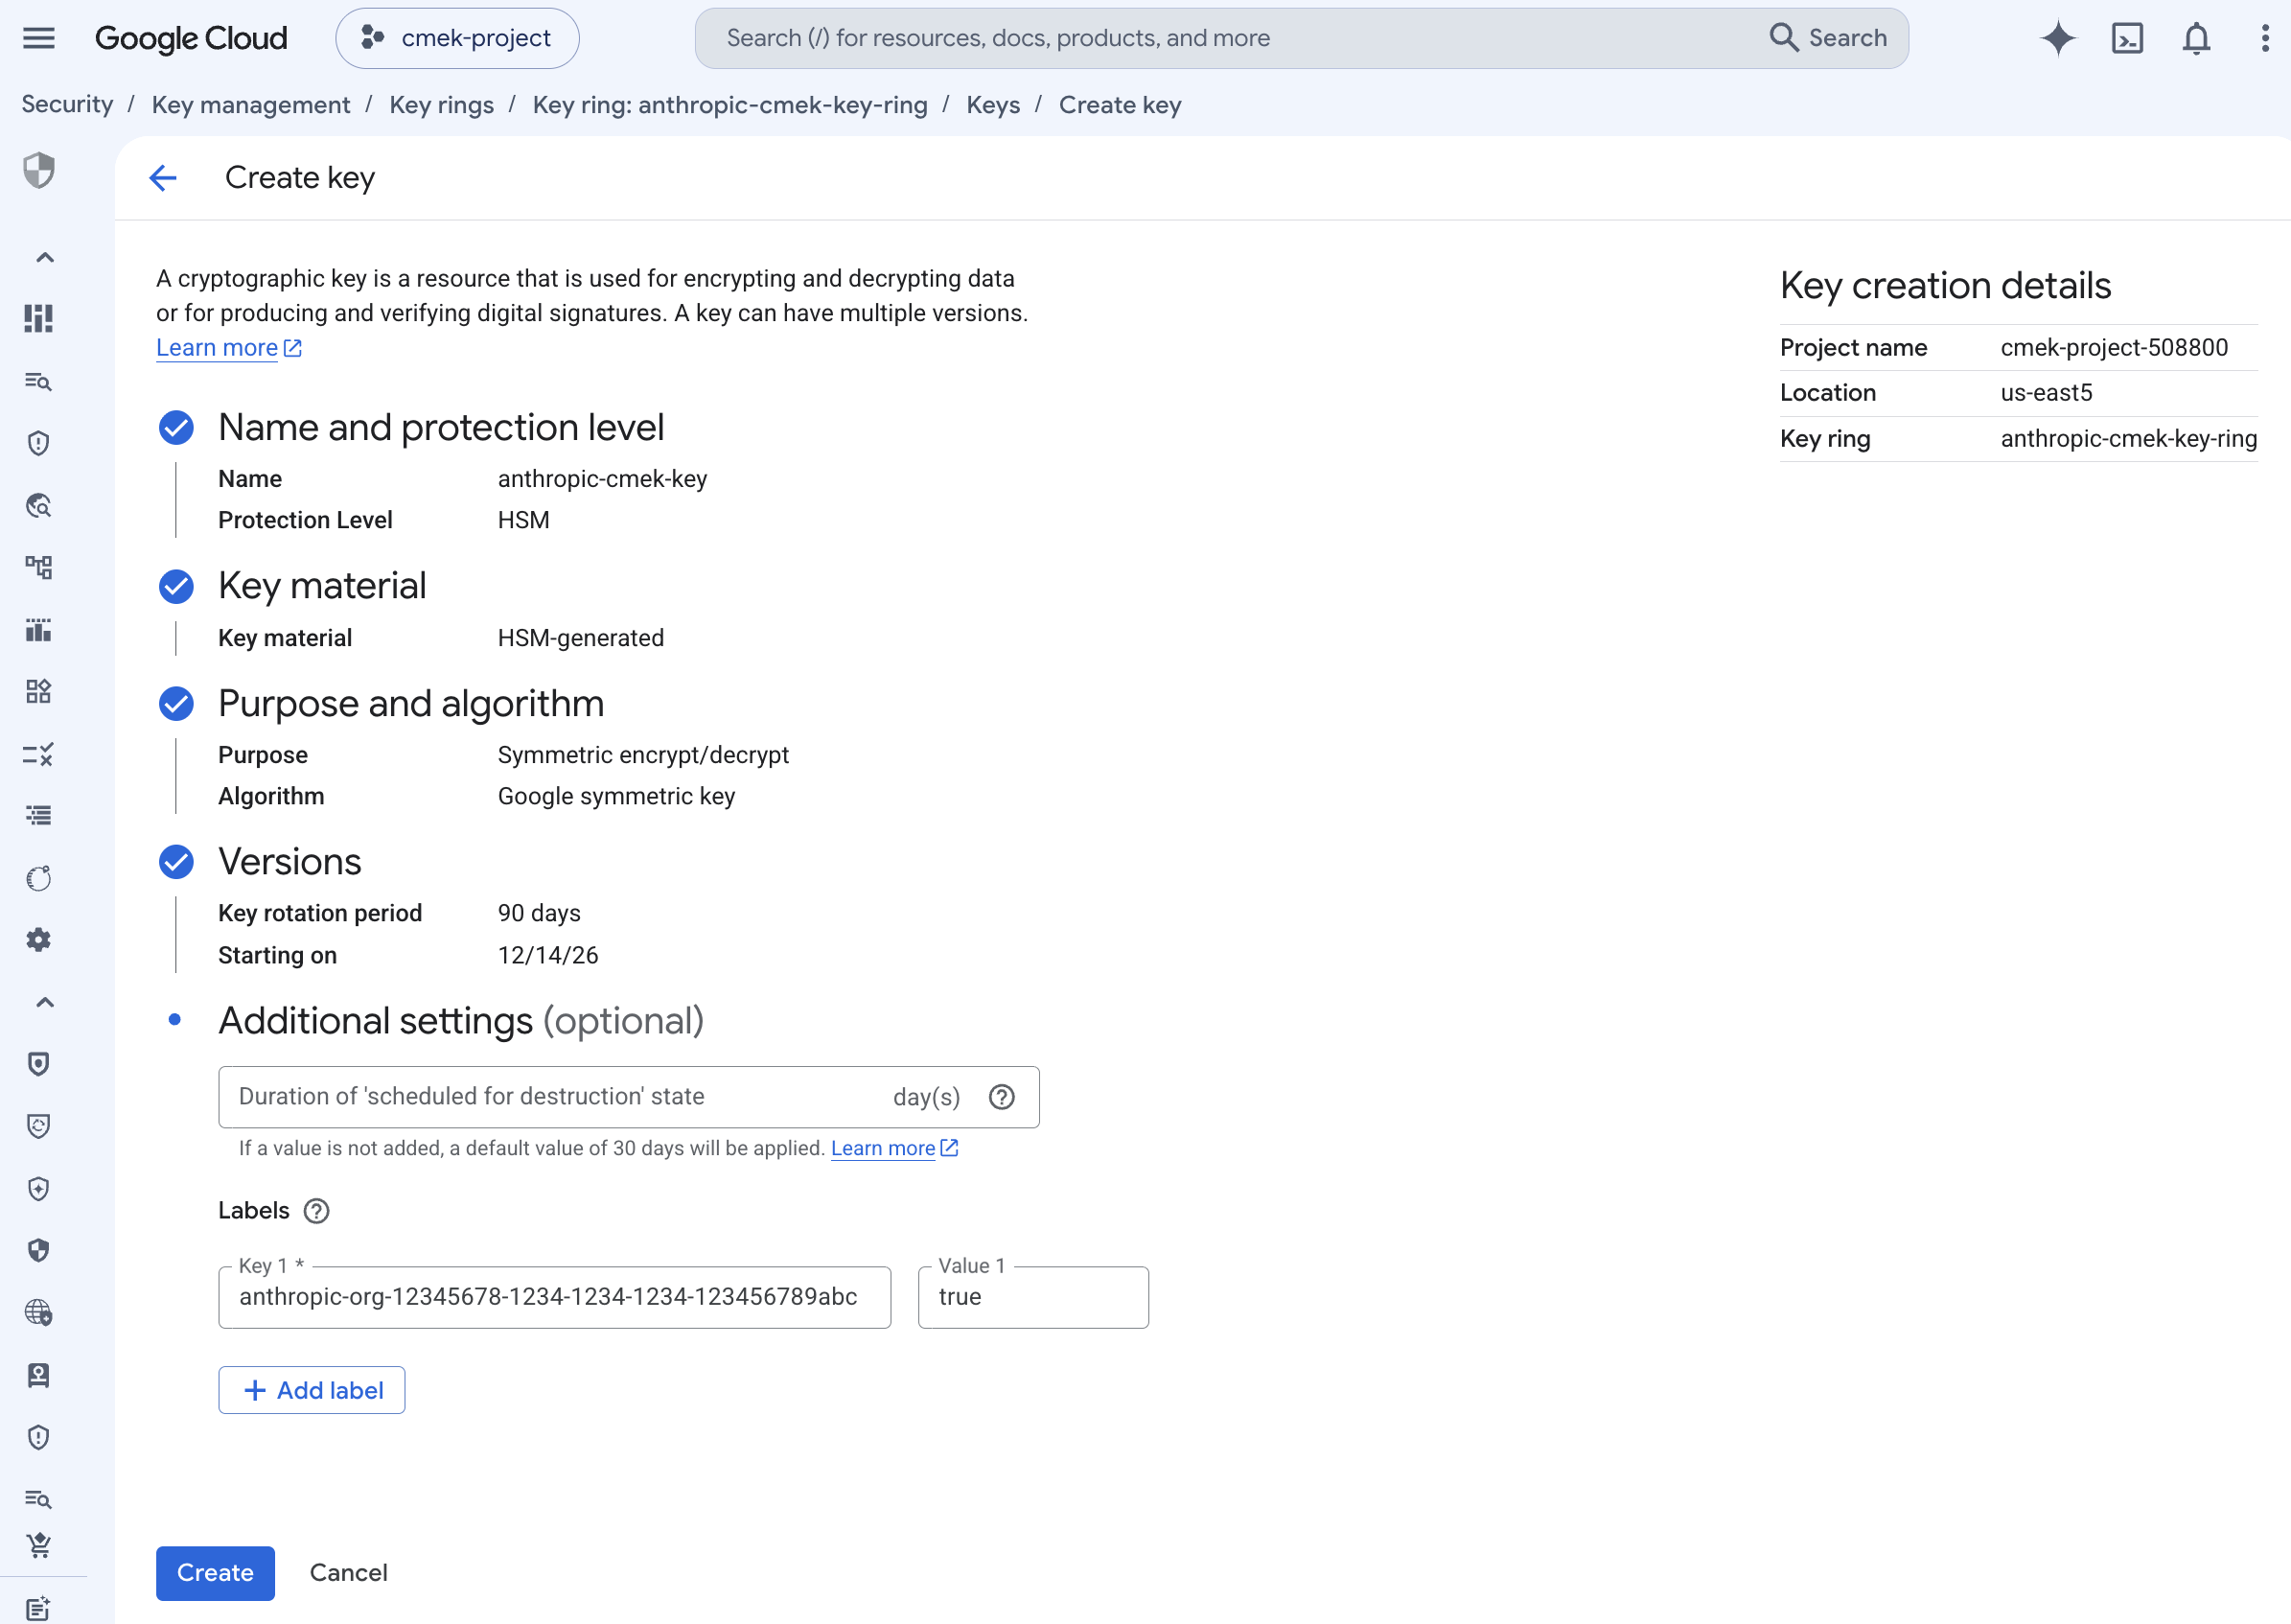
Crea una clave simétrica de cifrado/descifrado protegida por HSM con la etiqueta de organización. Para compartir una clave entre varias organizaciones de Anthropic, agrega una etiqueta de este tipo por cada organización. Una clave puede tener como máximo 64 etiquetas, incluidas las tuyas.
Otorgar a la cuenta de servicio de Anthropic acceso a la clave
Se requieren dos vinculaciones de IAM a nivel de clave. Ambas están limitadas a la clave criptográfica individual, no a todo el proyecto ni a todo el conjunto de claves.
Cifrado y descifrado, que Anthropic usa para cifrar y descifrar las claves de datos que protegen los datos de tu espacio de trabajo (cifrado de sobre):
gcloud kms keys add-iam-policy-binding <your-key-name> \ --project=<your-project-id> \ --location=<region> \ --keyring=<your-keyring-name> \ --member="serviceAccount:anthropic-cmek-client-us@gcp-anthropic-cmek-clients.iam.gserviceaccount.com" \ --role=roles/cloudkms.cryptoKeyEncrypterDecrypterVisor, para la lectura de metadatos (
cryptoKeys.get) que Anthropic realiza al inicio para validar el propósito y el algoritmo de la clave:gcloud kms keys add-iam-policy-binding <your-key-name> \ --project=<your-project-id> \ --location=<region> \ --keyring=<your-keyring-name> \ --member="serviceAccount:anthropic-cmek-client-us@gcp-anthropic-cmek-clients.iam.gserviceaccount.com" \ --role=roles/cloudkms.viewerDesde la Console, selecciona la clave, abre el panel Permissions, haz clic en Grant access y agrega la cuenta de servicio con los roles Cloud KMS CryptoKey Encrypter/Decrypter y Cloud KMS Viewer. Asegúrate de estar en la página de permisos de la clave, no del conjunto de claves ni del proyecto, para que la concesión esté limitada únicamente a esta clave.
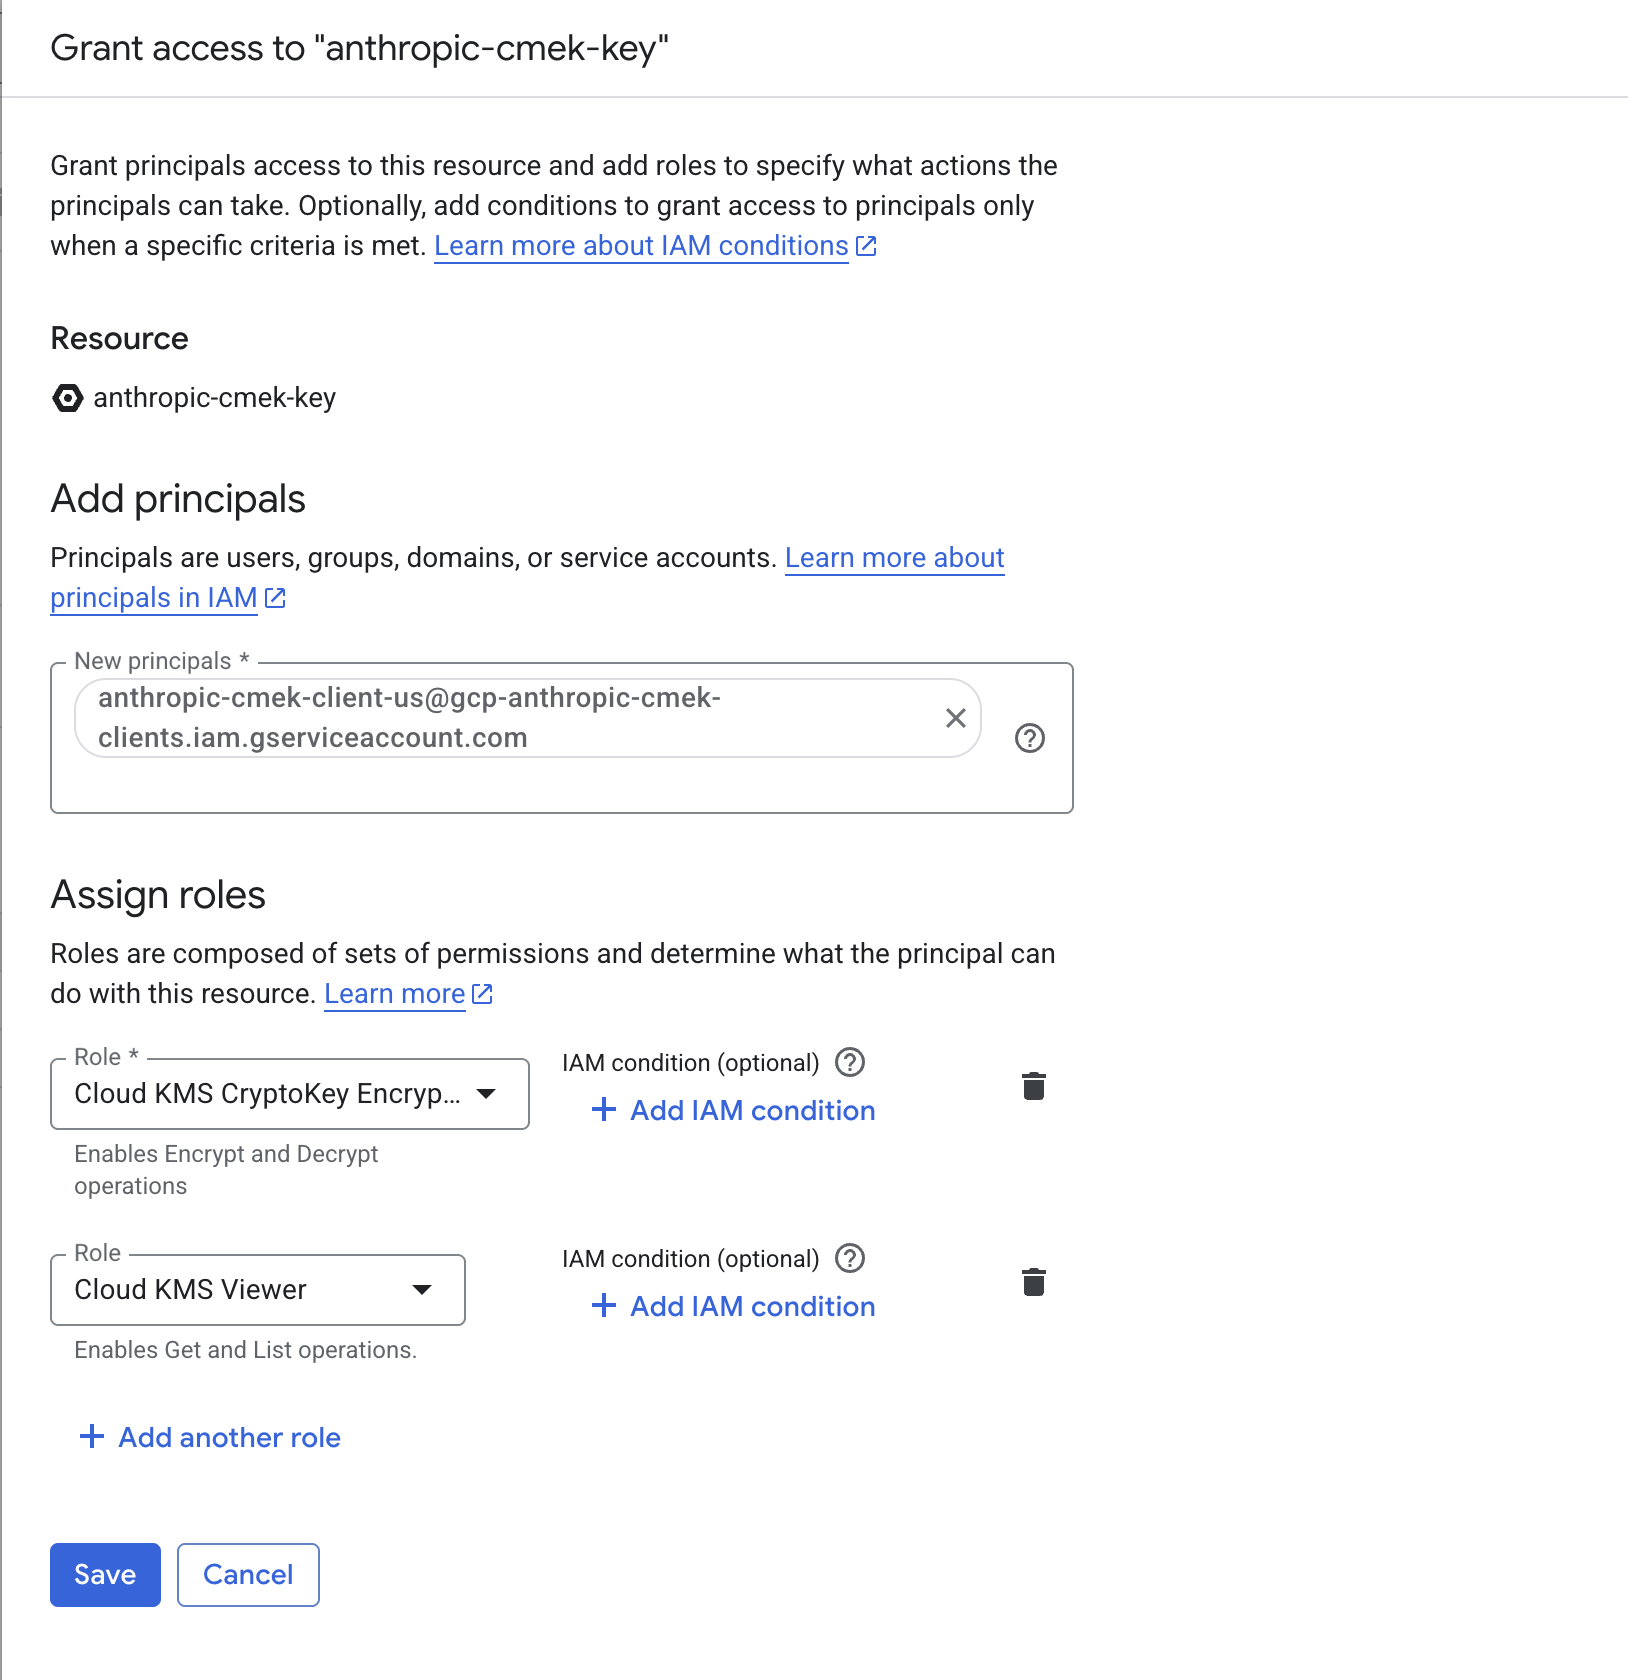
Otorga a la cuenta de servicio de Anthropic ambos roles, limitados a la clave. Anotar el nombre completo del recurso de la clave
Esto se lo pasas a Anthropic cuando registras la clave. El formato es:
projects/<your-project-id>/locations/<region>/keyRings/<your-keyring-name>/cryptoKeys/<your-key-name>Recupéralo con:
gcloud kms keys describe <your-key-name> \ --project=<your-project-id> \ --location=<region> \ --keyring=<your-keyring-name> \ --format="value(name)"Desde la Console, abre la página de detalles de la clave y haz clic en Copy resource name.
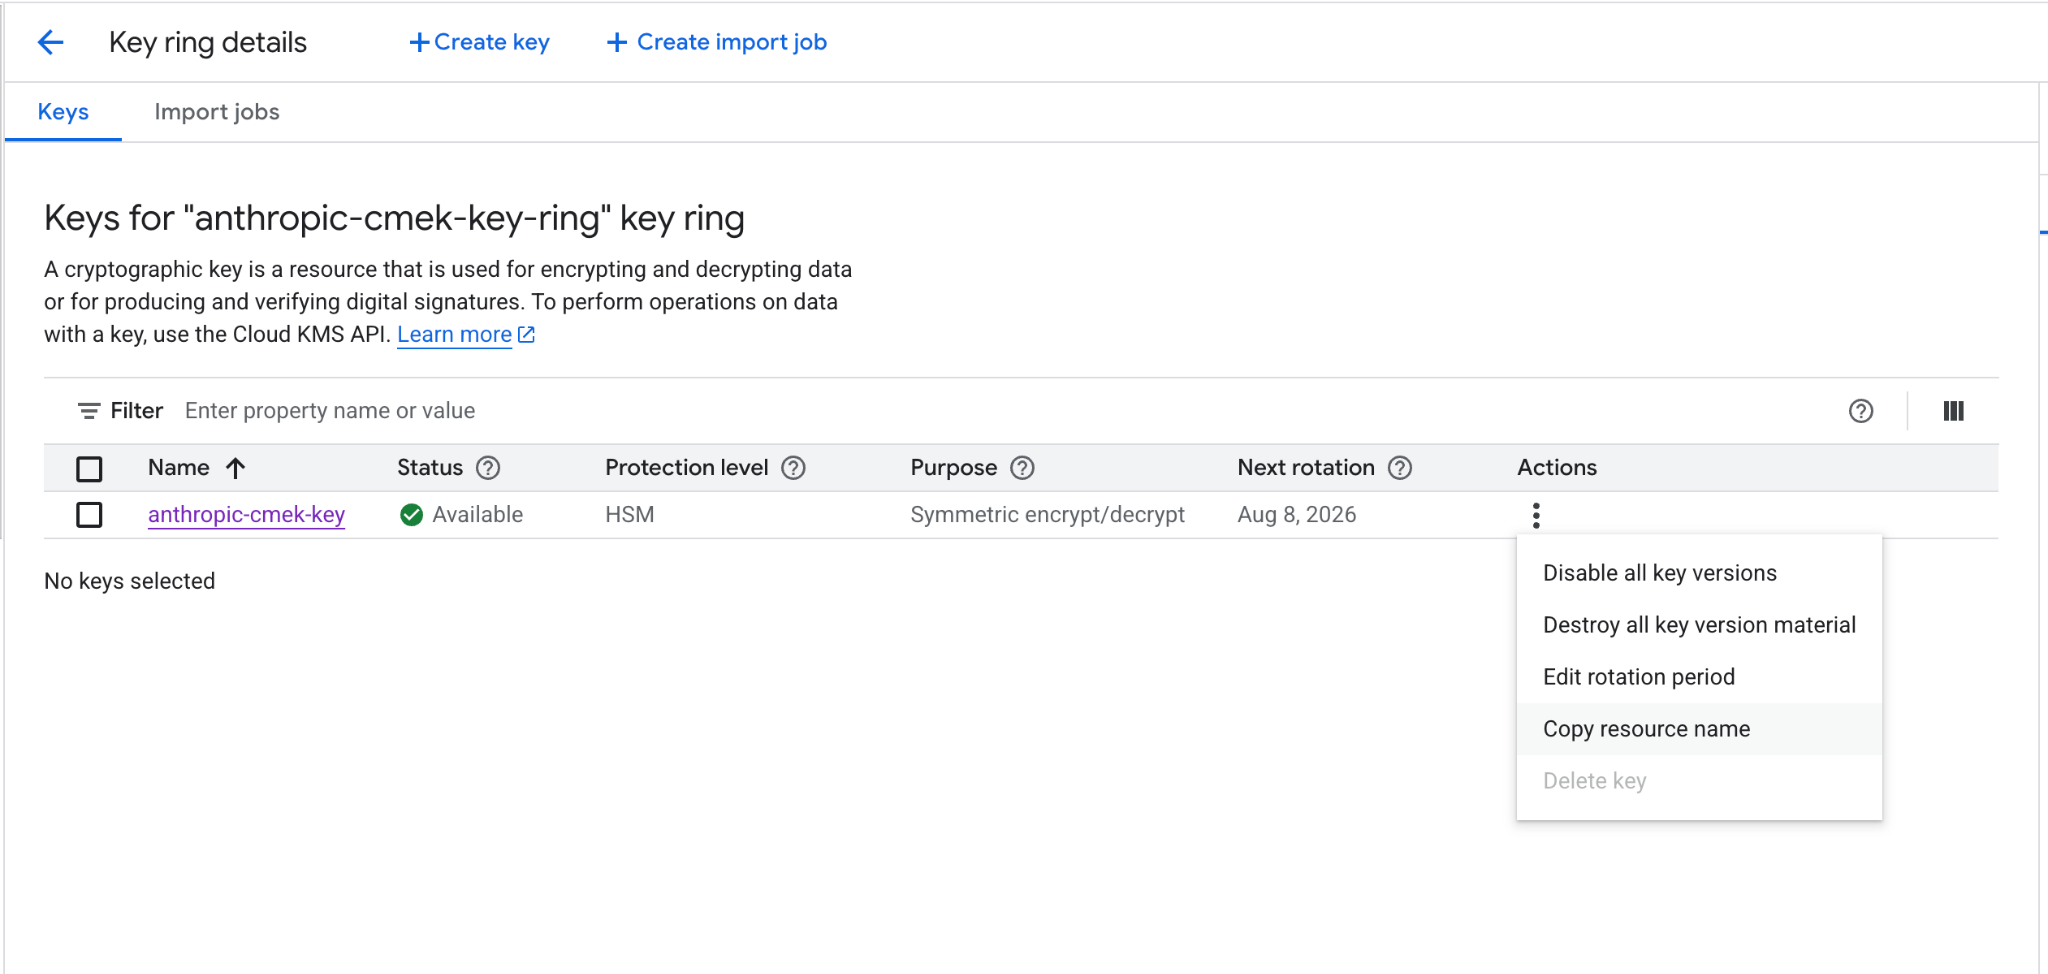
Copia el nombre completo del recurso de la clave desde el menú de acciones.
Registrar la clave con Anthropic
La forma de registrar la clave depende del producto que uses.
Puedes configurar la clave en la Claude Console o a través de la Admin API, con el mismo resultado.
Registrar la clave con Anthropic
En la Claude Console, ve a la página Data retention (
platform.claude.com/settings/privacy). Si no ves Encryption keys, selecciona Organization en el menú desplegable en la parte superior de la página. En Encryption keys, haz clic en Add key. Ingresa un nombre para mostrar, elige Google Cloud KMS y haz clic en Continue. Pega el nombre completo del recurso de la clave en Key resource name y haz clic en Add.El paso de detalles de la clave muestra la etiqueta de organización. Agrégala a la clave, como describe el paso de creación, antes de hacer clic en Add.
Validar la clave
En la lista Encryption keys, haz clic en Verify junto a la clave. Aparece Connected cuando la verificación se completa correctamente. Si falla, un mensaje indica el motivo.
Adjuntar la clave a un espacio de trabajo
En la Claude Console, ve a la página Data retention (
platform.claude.com/settings/privacy) y selecciona el espacio de trabajo en el menú desplegable en la parte superior de la página. En Encryption key, selecciona la clave, haz clic en Save y confirma. Adjuntar una clave no se puede deshacer. Para un espacio de trabajo que ya recibe solicitudes, la clave puede tardar hasta un día en surtir efecto.
Registrar la clave con Anthropic
Crea una configuración de clave externa a través de la Admin API, usando el nombre del recurso del paso Anotar el nombre completo del recurso de la clave en Configuración de la clave de cifrado.
Pythonclient = anthropic.Anthropic() external_key = client.organization.external_keys.create( display_name="<friendly-name>", geo="us", provider_config={ "type": "gcp", "key_name": "projects/<your-project-id>/locations/<region>/keyRings/<your-keyring-name>/cryptoKeys/<your-key-name>", }, ) print(f"id: {external_key.id}") print(f"display_name: {external_key.display_name}")La respuesta contiene el ID de la clave externa:
{ "type": "external_key", "id": "ekey_<id>", "display_name": "<friendly-name>" }Validar la clave
Activa un ciclo de cifrado y descifrado contra tu clave.
Pythonclient = anthropic.Anthropic() validation = client.organization.external_keys.validate("ekey_<id>") print(f"status: {validation.status}") print(f"error: {validation.error}")Una respuesta exitosa se ve así:
{ "type": "external_key_validation", "status": "success", "error": null }Si la validación falla, las causas comunes son:
- VPC Service Controls: si un perímetro de servicio protege Cloud KMS en tu proyecto, agrega Anthropic a un nivel de acceso en el perímetro (o excluye el proyecto de la clave) para que Anthropic pueda acceder a la clave.
- Uso compartido restringido por dominio: la política de organización
constraints/iam.allowedPolicyMemberDomainspuede eliminar la vinculación de la cuenta de servicio de Anthropic (consulta la nota anterior). Confirma que la vinculación está presente congcloud kms keys get-iam-policy <your-key-name> --project=<your-project-id> --location=<region> --keyring=<your-keyring-name>. - Versión de clave deshabilitada o destruida: confirma que la versión principal de la clave está habilitada, y no deshabilitada, programada para destrucción o destruida.
Adjuntar la clave a un espacio de trabajo
Una vez validada la clave, adjúntala a un nuevo espacio de trabajo antes de enviar cualquier solicitud a ese espacio de trabajo. Para un espacio de trabajo que ya recibe solicitudes, la clave puede tardar hasta un día en surtir efecto.
Pythonclient = anthropic.Anthropic() workspace = client.organization.workspaces.update( "<workspace-id>", external_key_id="ekey_<id>" ) print(f"id: {workspace.id}") print(f"external_key_id: {workspace.external_key_id}")
En claude.ai > Organization settings > Data and privacy, abre Encryption keys y luego haz clic en Add key. Elige Google Cloud, pega el nombre completo del recurso de la clave del paso anterior y haz clic en Continue. Anthropic valida la clave con un ciclo de cifrado y descifrado. Una vez que aparece como verificada, tu organización está protegida con CMEK a partir de ese momento.
En Claude Enterprise, CMEK se aplica a toda la organización, por lo que no hay un paso separado para adjuntar al espacio de trabajo, y una organización solo puede tener una clave.
Terraform
Para implementaciones de infraestructura como código, los mismos pasos se corresponden con el proveedor google usando los recursos google_kms_key_ring, google_kms_crypto_key y google_kms_crypto_key_iam_member.
Was this page helpful?