Konfigurasikan AWS KMS untuk CMEK
Gunakan AWS KMS untuk menyediakan kunci enkripsi bagi organisasi Anda.
Claude Code
Biarkan Claude Code menyiapkan fitur ini untuk Anda
/claude-api bantu saya mengonfigurasi kunci enkripsi yang dikelola pelanggan dengan AWS KMSPanduan ini memandu proses konfigurasi kunci AWS KMS sebagai customer-managed encryption key (CMEK) untuk organisasi Anthropic Anda.
Prasyarat
- Akun AWS dengan izin untuk membuat kunci KMS dan menetapkan kebijakan kunci (
kms:CreateKeydankms:PutKeyPolicy). - Kunci Admin API untuk organisasi Anda.
- AWS CLI terpasang dan terautentikasi.
Amazon Resource Name (ARN) untuk Anthropic
Agar Anthropic menggunakan kunci enkripsi Anda, Anda harus memberikan peran IAM Anthropic sebuah kunci KMS yang dapat digunakannya untuk mengenkripsi data. ARN untuk Anthropic CMEK adalah:
arn:aws:iam::915198916910:role/anthropic-cmek-client-usPenyiapan kunci enkripsi
Buat kunci KMS dengan kebijakan kunci lintas akun
Kebijakan kunci memberikan peran IAM Anthropic akses lintas akun. Tiga pernyataan diperlukan:
- Admin root akun: pola KMS standar. Akun Anda mempertahankan kontrol admin penuh.
- Enkripsi dan dekripsi Anthropic: aksi
kms:Encryptdankms:Decrypt, yang digunakan Anthropic untuk mengenkripsi dan mendekripsi kunci data yang melindungi data workspace Anda (enkripsi envelope). - Describe Anthropic: pembacaan metadata yang dilakukan Anthropic saat startup. Ini diberikan secara terpisah karena
DescribeKeytidak memiliki parameterEncryptionContext, sehingga kondisiEncryptionContextpada aksi ini akan selalu menolak.
Untuk menemukan ID akun AWS Anda, jalankan
aws sts get-caller-identity --query Account --output text.Dalam kebijakan, ganti
<AWS_ACCOUNT_ID>dengan ID akun AWS Anda dan<ORGANIZATION_UUID>dengan ID organisasi Anda. KondisiStringEqualspadakms:EncryptionContext:anthropic:org_uuidmengikat kunci ke organisasi Anthropic Anda, dan validasi menolak kunci tanpanya. Untuk berbagi satu kunci di antara beberapa organisasi Anthropic, cantumkan setiap ID organisasi dalam nilai kondisi.Simpan kebijakan sebagai
key-policy.json. Untuk membuat kunci di AWS Console sebagai gantinya, tempel kebijakan di sana, seperti dijelaskan nanti dalam langkah ini.key-policy.json{ "Version": "2012-10-17", "Statement": [ { "Sid": "AccountRootAdmin", "Effect": "Allow", "Principal": { "AWS": "arn:aws:iam::<AWS_ACCOUNT_ID>:root" }, "Action": "kms:*", "Resource": "*" }, { "Sid": "AllowAnthropicCMEKCrypto", "Effect": "Allow", "Principal": { "AWS": "arn:aws:iam::915198916910:role/anthropic-cmek-client-us" }, "Action": ["kms:Encrypt", "kms:Decrypt"], "Resource": "*", "Condition": { "StringEquals": { "kms:EncryptionContext:anthropic:org_uuid": ["<ORGANIZATION_UUID>"] } } }, { "Sid": "AllowAnthropicCMEKDescribe", "Effect": "Allow", "Principal": { "AWS": "arn:aws:iam::915198916910:role/anthropic-cmek-client-us" }, "Action": "kms:DescribeKey", "Resource": "*" } ] }aws kms create-key \ --region <REGION> \ --description "Anthropic CMEK" \ --key-usage ENCRYPT_DECRYPT \ --policy file://key-policy.jsonTangkap
KeyMetadata.Arndari output. Anda membutuhkannya saat mendaftarkan kunci di langkah berikutnya.Anthropic memvalidasi kunci saat Anda memverifikasinya atau melampirkannya ke workspace. Setiap validasi menambahkan empat kesalahan access-denied ke CloudTrail. Ini diharapkan. Jika Anda perlu memfilternya, filter pada ketiga nilai berikut. Yang pertama saja tidak cukup, karena pemanggil mana pun dapat menetapkannya:
requestParameters.encryptionContext.associatedData:Y21lay12YWxpZGF0aW9uuserIdentity.accountId:915198916910resources.ARN:arn:aws:kms:<REGION>:<AWS_ACCOUNT_ID>:key/<KEY_ID>
Anda juga dapat membuat kunci dari AWS Console. Pilih kunci simetris dengan penggunaan kunci encrypt dan decrypt, kunci single-region, dan asal material kunci KMS. Wizard Create-key menetapkan kebijakan kunci pada langkah Review-nya: Jika Anda menambahkan ID akun Anthropic
915198916910di bawah izin penggunaan kunci di sana, kebijakan yang dihasilkan memberikan seluruh akun Anthropic aksi yang lebih luas (sepertikms:ReEncrypt*dankms:GenerateDataKey*) tanpa kondisiEncryptionContext, dan validasi menolaknya. Untuk menghindari meninggalkan kunci yang terlalu permisif, selesaikan wizard dengan izin administratif saja, lalu buka tab Key policy kunci dan ganti JSON dengan kebijakankey-policy.jsonyang ditunjukkan sebelumnya dalam langkah ini.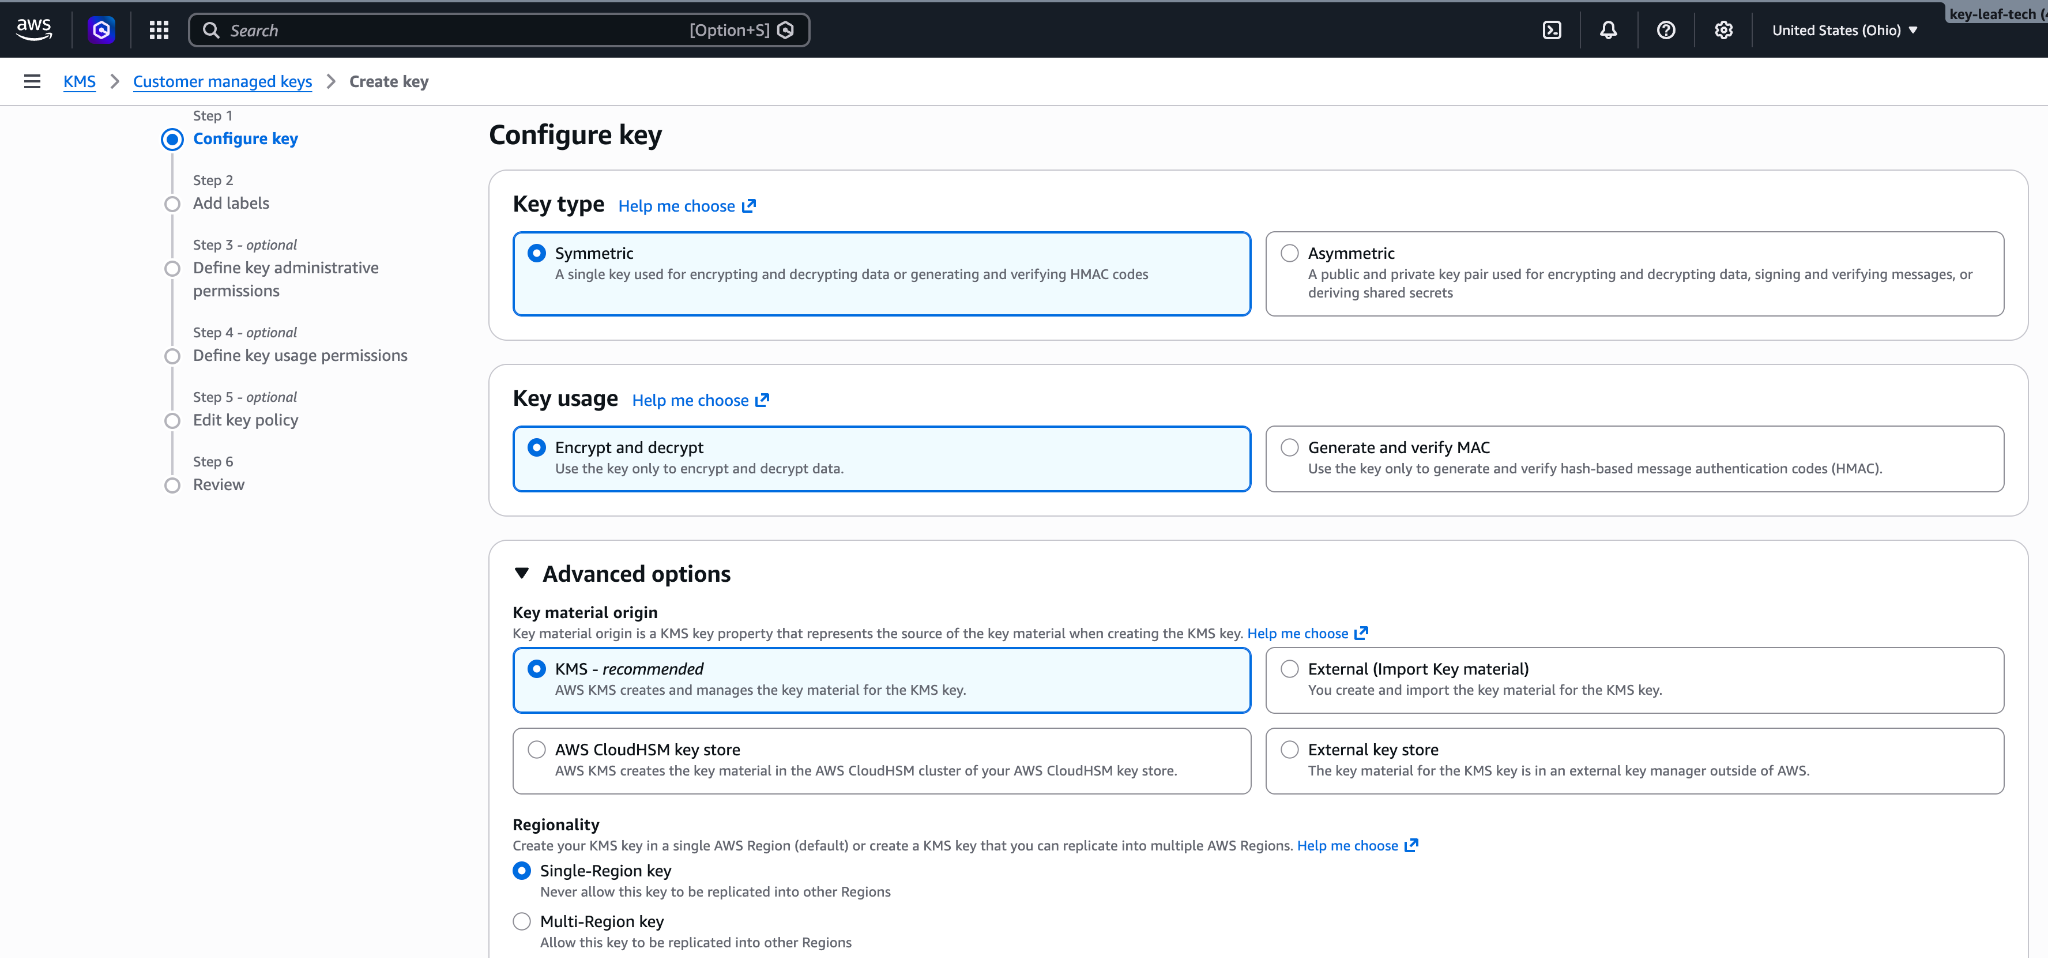
Configure key: symmetric, encrypt and decrypt, single-region key. 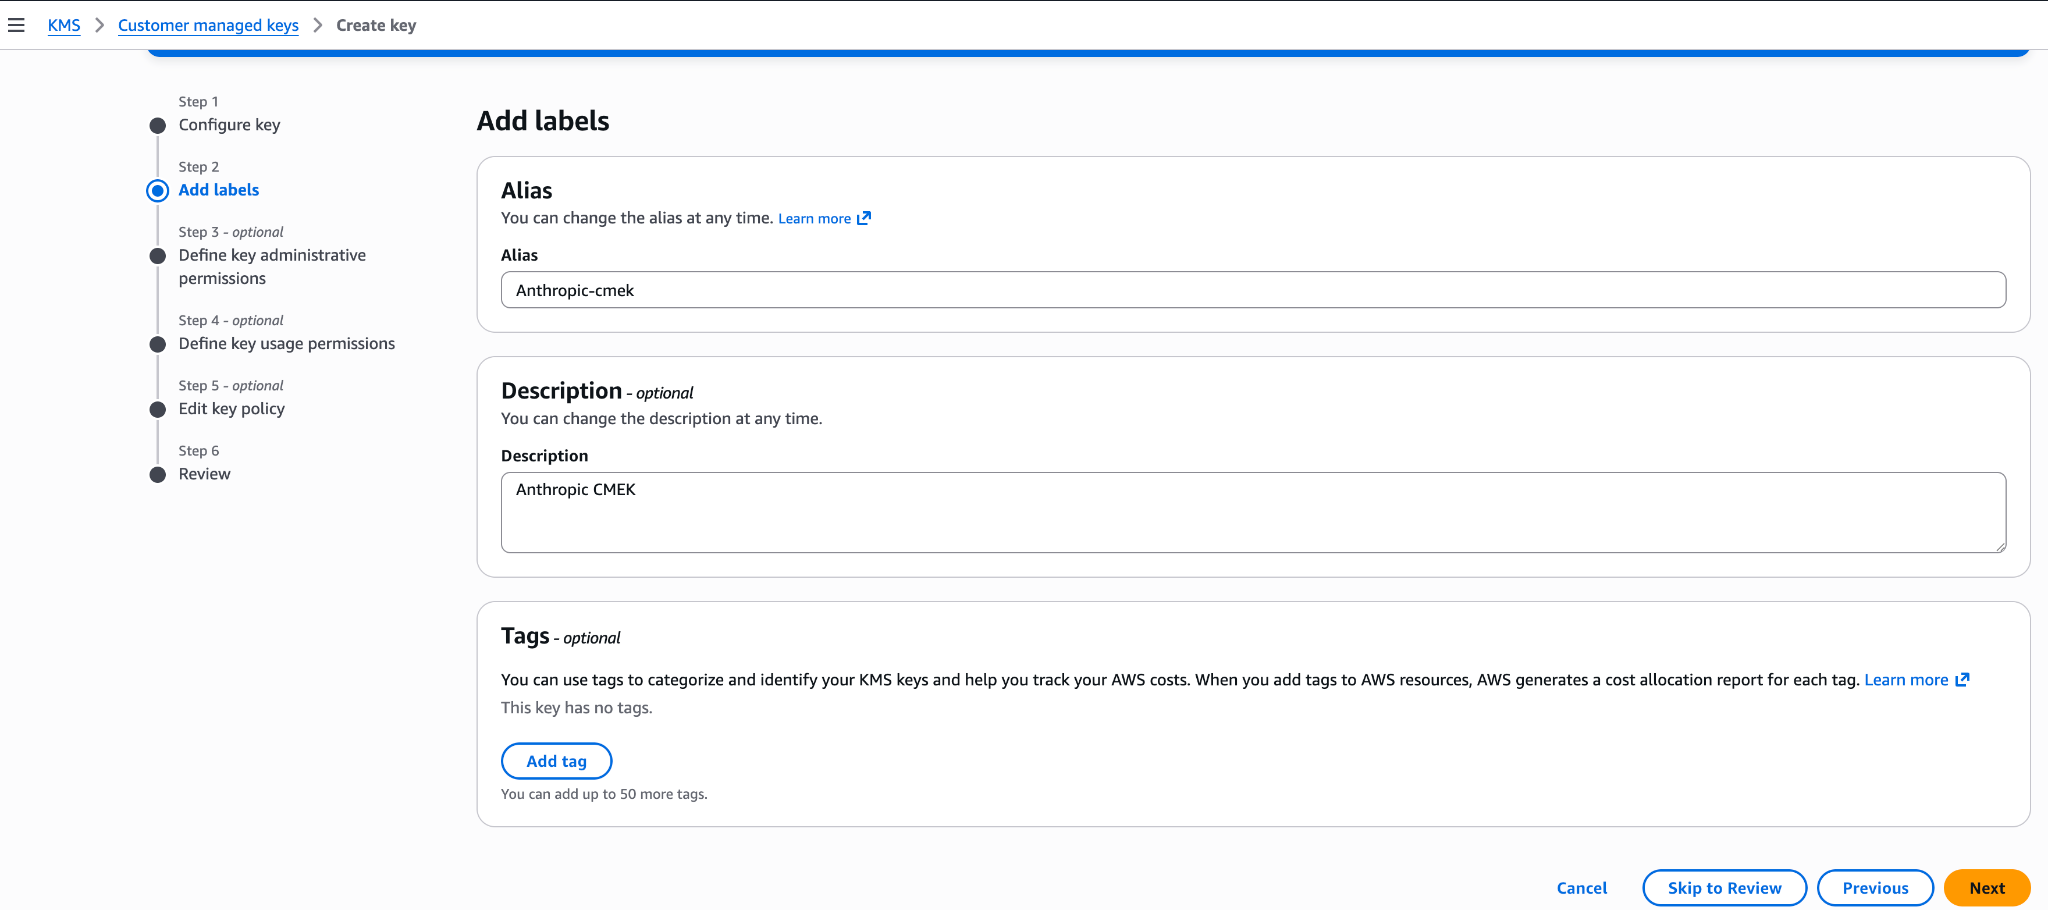
Tambahkan alias dan deskripsi untuk kunci. 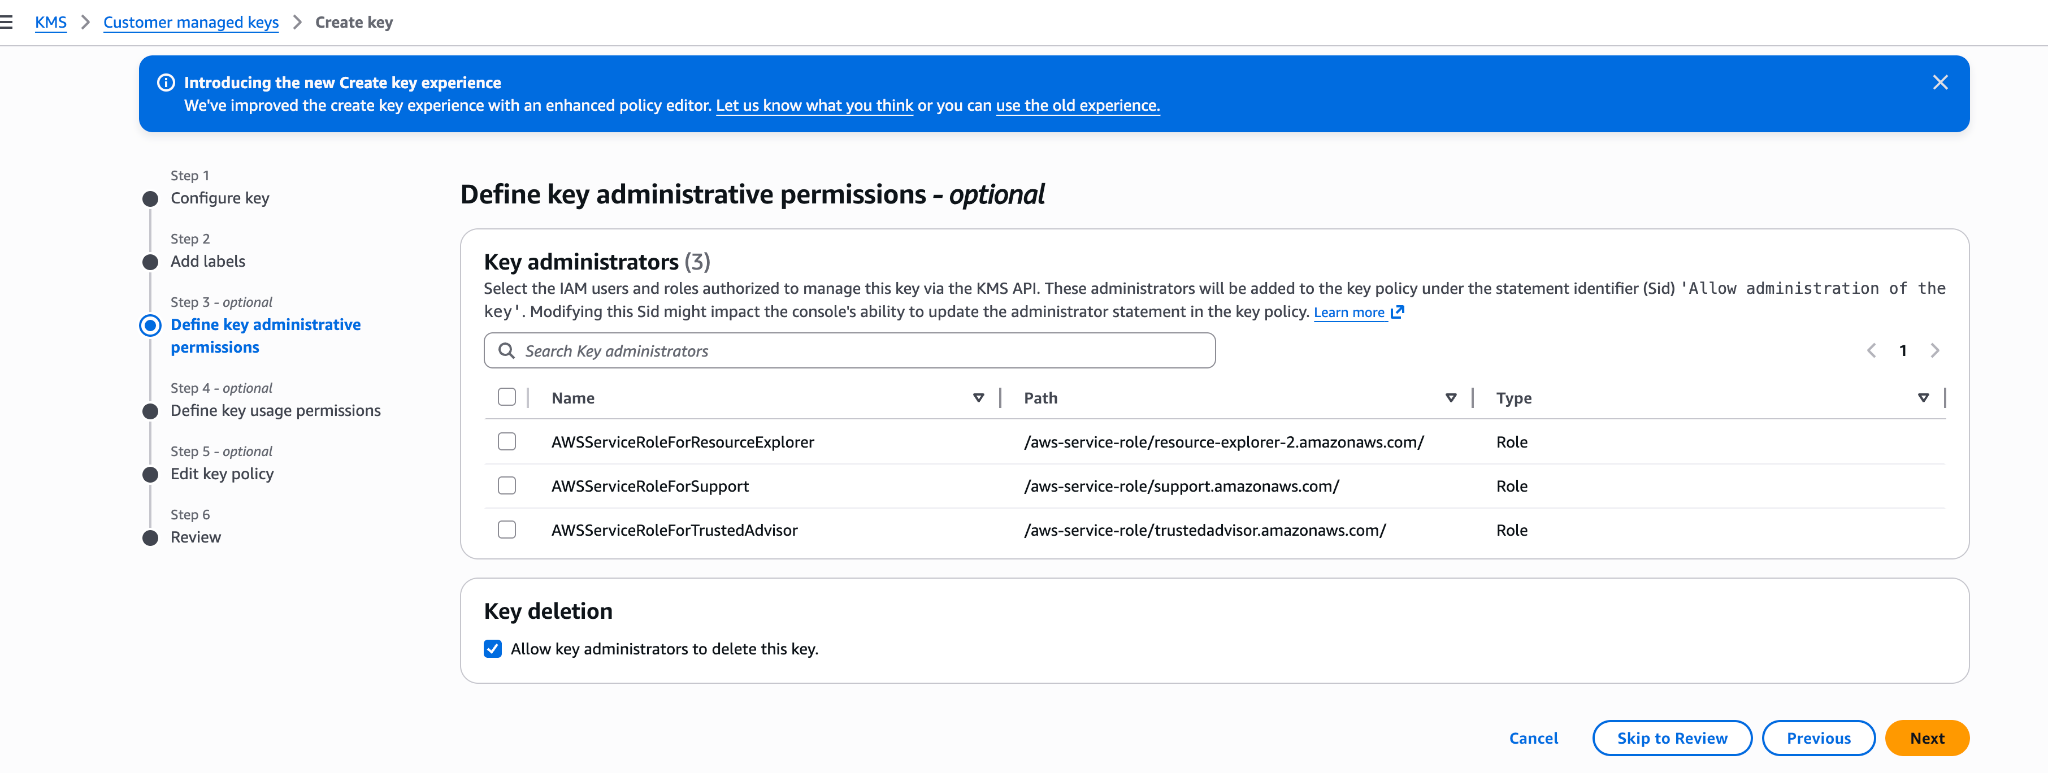
Tentukan izin administratif kunci (opsional). Akun Anda mempertahankan kontrol admin penuh. 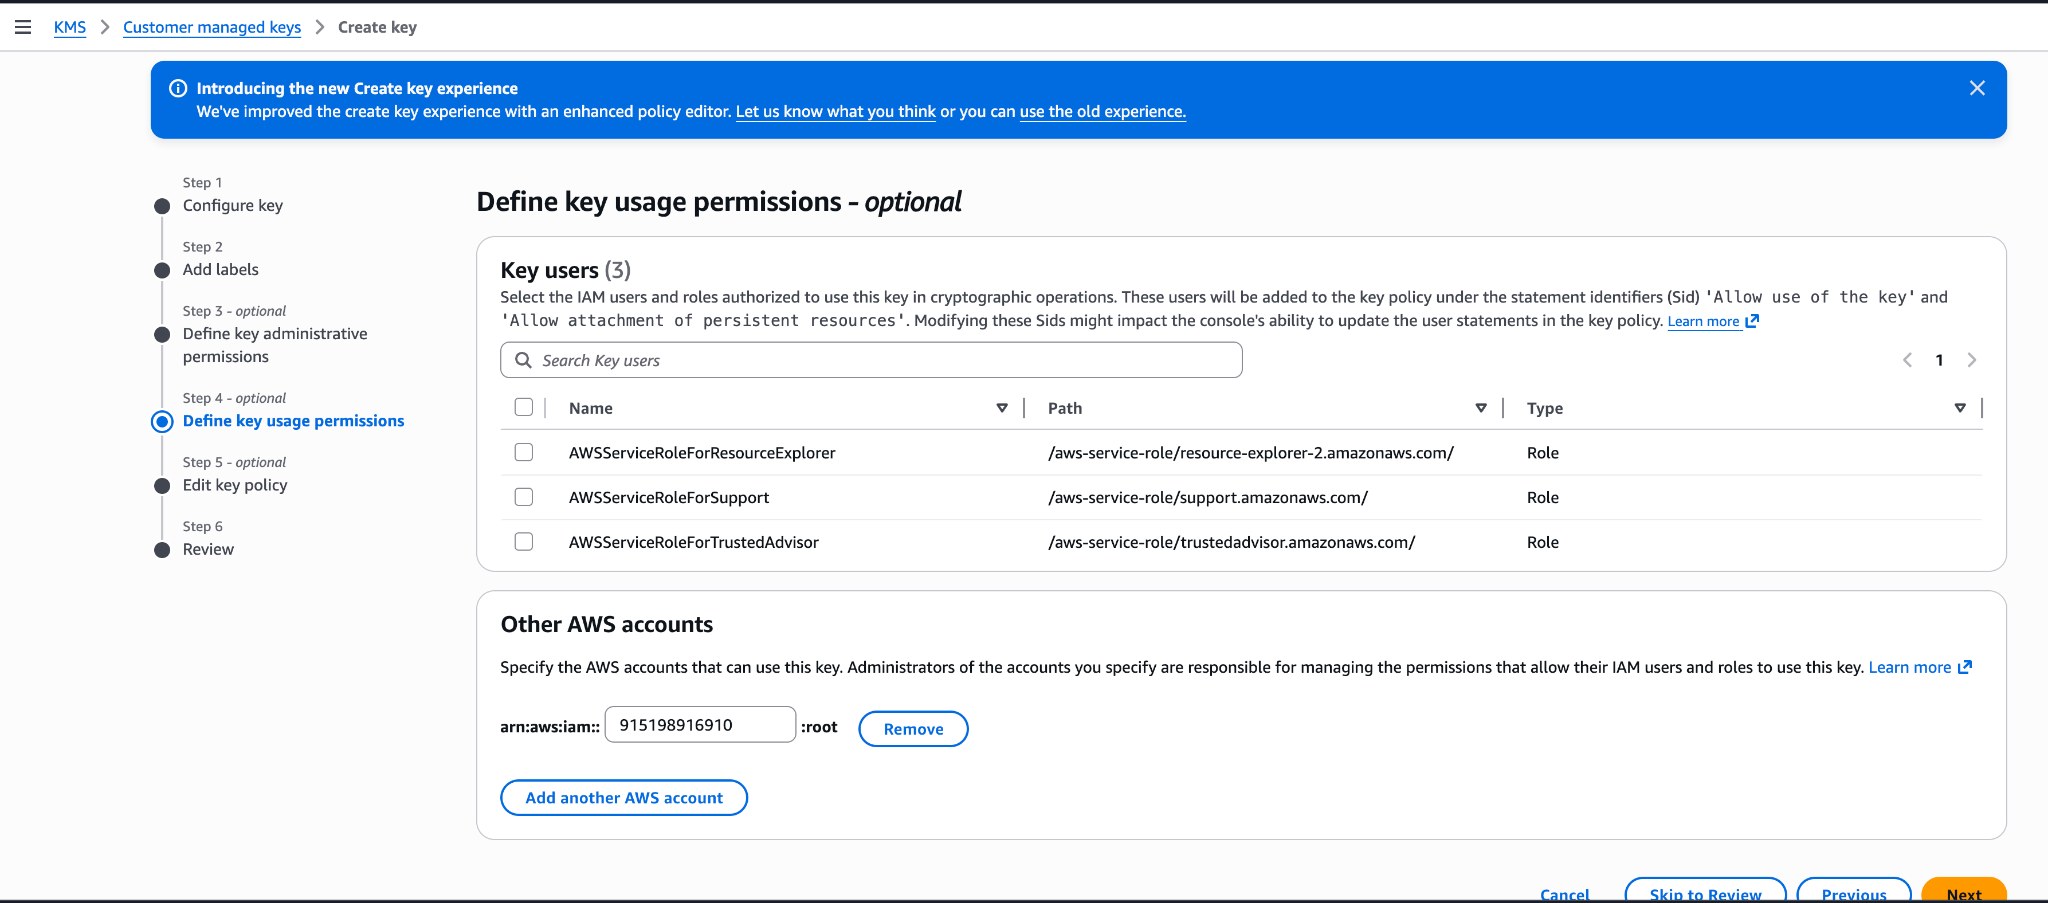
Jangan tambahkan ID akun Anthropic di sini. Langkah wizard ini menghasilkan kebijakan yang terlalu permisif. Biarkan izin penggunaan kosong dan edit JSON Key policy setelah pembuatan (lihat kebijakan kunci sebelumnya).
Daftarkan kunci dengan Anthropic
Cara Anda mendaftarkan kunci bergantung pada produk mana yang Anda gunakan.
Anda dapat menyiapkan kunci di Claude Console atau melalui Admin API, dengan hasil yang sama.
Daftarkan kunci dengan Anthropic
Di Claude Console, buka halaman Data retention (
platform.claude.com/settings/privacy). Jika Anda tidak melihat Encryption keys, pilih Organization dari menu dropdown di bagian atas halaman. Di bawah Encryption keys, klik Add key. Masukkan nama tampilan, pilih AWS KMS, dan klik Continue. Tempelkan ARN kunci ke KMS key ARN, lalu klik Add.Langkah detail kunci menampilkan ID organisasi Anda. Tambahkan ke kebijakan kunci sebelum Anda mengklik Add.
Validasi kunci
Di daftar Encryption keys, klik Verify di samping kunci. Connected muncul saat pemeriksaan berhasil. Jika gagal, sebuah pesan memberikan alasannya.
Lampirkan kunci ke workspace
Di Claude Console, buka halaman Data retention (
platform.claude.com/settings/privacy) dan pilih workspace dari menu dropdown di bagian atas halaman. Di bawah Encryption key, pilih kunci, klik Save, dan konfirmasi. Melampirkan kunci tidak dapat dibatalkan. Untuk workspace yang sudah menerima permintaan, kunci dapat memerlukan hingga satu hari untuk berlaku.
Daftarkan kunci dengan Anthropic
Buat konfigurasi kunci eksternal melalui Admin API.
Pythonclient = anthropic.Anthropic() external_key = client.organization.external_keys.create( display_name="<friendly-name>", geo="us", provider_config={"type": "aws", "kms_arn": "<key-arn-from-create-key-step>"}, ) print(f"id: {external_key.id}") print(f"display_name: {external_key.display_name}")Respons berisi ID kunci eksternal:
{ "type": "external_key", "id": "ekey_<id>", "display_name": "<friendly-name>" }Validasi kunci
Picu round-trip enkripsi dan dekripsi terhadap kunci Anda.
Pythonclient = anthropic.Anthropic() validation = client.organization.external_keys.validate("ekey_<id>") print(f"status: {validation.status}") print(f"error: {validation.error}")Respons yang berhasil terlihat seperti ini:
{ "type": "external_key_validation", "status": "success", "error": null }Jika validasi gagal, penyebab umum adalah:
- Ketidakcocokan konteks enkripsi: Jika kebijakan memiliki kondisi
kms:EncryptionContext:anthropic:compartment_uuid, pastikan kondisi tersebut mencantumkan ID compartment dari setiap workspace tempat kunci dilampirkan. Validasi mengirimkan ID compartment dari workspace yang diperiksanya. Kunci lama yang pernyataan compartment-nya masih mengizinkankms:Encryptdivalidasi dengan nilai semua-nol (00000000-0000-0000-0000-000000000000) saat tidak dilampirkan, jadi pertahankan nilai tersebut dalam daftarnya. - Resource control policies (RCP): Jika organisasi AWS Anda memiliki RCP yang menolak operasi KMS ketika
aws:PrincipalOrgIDtidak cocok dengan org Anda, itu memblokir peran lintas akun Anthropic. RCP memerlukan pengecualian untuk kunci ini atau untuk ARN peran Anthropic. Service control policies tidak berlaku di sini, karena tidak dievaluasi untuk principal eksternal yang memanggil melalui kebijakan berbasis sumber daya. - Akses diberikan melalui IAM alih-alih kebijakan kunci: Akses KMS lintas akun harus diberikan dalam kebijakan kunci itu sendiri, bukan melalui kebijakan IAM di akun Anda. Periksa dengan
aws kms get-key-policy --key-id <id> --policy-name default. - Ketidakcocokan region: Konfirmasikan region kunci adalah salah satu yang dioperasikan Anthropic untuk tier geo yang Anda konfigurasikan.
- Ketidakcocokan konteks enkripsi: Jika kebijakan memiliki kondisi
Lampirkan kunci ke workspace
Setelah kunci divalidasi, lampirkan ke workspace baru sebelum Anda mengirim permintaan apa pun ke workspace tersebut. Untuk workspace yang sudah menerima permintaan, kunci dapat memerlukan hingga satu hari untuk berlaku.
Pythonclient = anthropic.Anthropic() workspace = client.organization.workspaces.update( "<workspace-id>", external_key_id="ekey_<id>" ) print(f"id: {workspace.id}") print(f"external_key_id: {workspace.external_key_id}")
Di claude.ai > Organization settings > Data and privacy, buka Encryption keys, lalu klik Add key. Pilih AWS dan klik Continue, lalu tempel Key ARN dari langkah sebelumnya dan klik Add. Anthropic memvalidasi kunci dengan round-trip enkripsi dan dekripsi. Setelah ditampilkan sebagai terverifikasi, organisasi Anda dilindungi CMEK sejak saat itu.
Langkah detail kunci dari alur ini menampilkan Organization ID for the key policy Anda dengan tombol salin. Gantikan nilai tersebut untuk <ORGANIZATION_UUID> dalam kebijakan kunci. Anda dapat membuka alur untuk menyalin ID sebelum Anda membuat kunci.
Pada Claude Enterprise, CMEK berlaku untuk seluruh organisasi, sehingga tidak ada langkah lampiran workspace terpisah, dan organisasi hanya dapat memiliki satu kunci.
Siapkan CMEK di Claude Platform on AWS
Pada Claude Platform on AWS, CMEK hanya menggunakan kunci AWS KMS, dan penyiapan berbeda dari bagian sebelumnya dalam hal berikut:
- Principal: Kebijakan kunci Anda memberikan akses ke principal layanan AWS
aws-external-anthropic.amazonaws.com. Peran IAM dan ID akun Anthropic tidak digunakan, sehingga ARN untuk Anthropic tidak berlaku. - Persyaratan kunci: Kunci harus berupa kunci KMS simetris dengan penggunaan encrypt dan decrypt, single-region, dan berada di akun serta region AWS yang sama dengan workspace tempat Anda melampirkannya. Kunci lintas akun tidak didukung: kunci harus berada di akun AWS yang menghosting organisasi Anda. Kunci multi-region (ID kunci yang dimulai dengan
mrk-) dan ARN alias ditolak saat Anda mendaftarkan kunci; gunakan ARN kunci. - Tidak ada langkah validasi terpisah: Selain pemeriksaan pada ARN kunci saat pendaftaran, kunci divalidasi saat Anda melampirkannya ke workspace. Panggilan lampiran melakukan round enkripsi/dekripsi terhadap kunci dengan ID compartment workspace tersebut sebagai konteks enkripsi, sehingga masalah kebijakan kunci muncul pada waktu lampiran alih-alih pada pendaftaran. Oleh karena itu, kondisi
EncryptionContexttidak memerlukan entri semua-nol. - Di mana Anda mengelola kunci: Daftarkan dan lampirkan kunci di Claude Console, masuk melalui AWS dengan peran Admin. Endpoint kunci eksternal juga tersedia di Claude Platform on AWS, diotorisasi melalui aksi IAM; di sana, kunci diidentifikasi oleh ARN kunci KMS-nya alih-alih ID
ekey_.
Prasyarat
- Akun AWS yang menghosting organisasi Claude Platform on AWS Anda, dengan izin untuk membuat kunci KMS dan menetapkan kebijakan kunci (
kms:CreateKeydankms:PutKeyPolicy). - Peran Admin di Claude Console untuk Claude Platform on AWS. Lihat Menggunakan Claude Console.
- Untuk principal IAM yang Anda gunakan untuk masuk ke Claude Console: selain
aws-external-anthropic:AssumeConsole, aksi IAM untuk operasi yang Anda lakukan di sana, karena pendaftaran, pencantuman, dan pelampiran kunci melewati gateway AWS. Mendaftarkan kunci adalahRegisterKey(denganListKeysdanGetKeyuntuk melihat pendaftaran), dan melampirkan kunci adalahUpdateWorkspaceatauCreateWorkspace. Aksi kunci eksternal (danCreateWorkspace) memiliki cakupan akun, jadi berikan aksi tersebut padaResource: "*"; kebijakan yang dibatasi pada ARN workspace tidak mencakupnya. - Untuk principal IAM yang melampirkan kunci ke workspace (identitas yang Anda gunakan untuk masuk ke Claude Console):
kms:DescribeKey,kms:Encrypt, dankms:Decryptpada kunci. Akses principal Anda ke kunci diperiksa saat Anda melampirkannya, selain principal layanan. - Opsional, untuk pemilih kunci di Claude Console:
kms:ListKeysdankms:DescribeKeyuntuk principal yang Anda gunakan untuk masuk. Tanpanya, tempel ARN kunci sebagai gantinya.
Buat kunci KMS
Kebijakan kunci memiliki tiga pernyataan: pernyataan admin root akun Anda; pernyataan yang memungkinkan principal layanan Claude Platform on AWS mengenkripsi, mendekripsi, dan menghasilkan kunci data; serta pernyataan terpisah untuk kms:DescribeKey. Pernyataan kripto membawa kondisi EncryptionContext opsional yang mengikat kunci ke workspace yang Anda cantumkan. DescribeKey diberikan secara terpisah karena tidak memiliki parameter EncryptionContext, sehingga kondisi EncryptionContext pada aksi tersebut akan selalu menolak.
Jika Anda berencana menggunakan kondisi EncryptionContext opsional yang ditunjukkan di sini, buat workspace terlebih dahulu (tanpa kunci), salin ID compartment-nya, dan gunakan sebagai pengganti <compartment-uuid>. Untuk menemukan ID di Claude Console, buka halaman Data retention (platform.claude.com/settings/privacy) dan pilih workspace dari menu dropdown di bagian atas halaman. ID tersebut berada di bawah Encryption key, di kolom Compartment ID. Anda juga dapat membacanya dari kolom compartment_id yang dikembalikan oleh endpoint Get Workspace. Jika Anda tidak berencana menggunakan kondisi tersebut, hapus blok Condition dari pernyataan itu.
export YOUR_ACCOUNT=$(aws sts get-caller-identity --query Account --output text)

aws kms create-key \
  --region <workspace-region> \
  --description "Anthropic CMEK (Claude Platform on AWS)" \
  --key-usage ENCRYPT_DECRYPT \
  --policy "{
    \"Version\": \"2012-10-17\",
    \"Statement\": [
      {
        \"Sid\": \"AccountRootAdmin\",
        \"Effect\": \"Allow\",
        \"Principal\": {\"AWS\": \"arn:aws:iam::${YOUR_ACCOUNT}:root\"},
        \"Action\": \"kms:*\",
        \"Resource\": \"*\"
      },
      {
        \"Sid\": \"AllowClaudePlatformOnAWSCrypto\",
        \"Effect\": \"Allow\",
        \"Principal\": {\"Service\": \"aws-external-anthropic.amazonaws.com\"},
        \"Action\": [\"kms:Encrypt\", \"kms:Decrypt\", \"kms:GenerateDataKey\"],
        \"Resource\": \"*\",
        \"Condition\": {
          \"StringEquals\": {
            \"kms:EncryptionContext:anthropic:compartment_uuid\": [
              \"<compartment-uuid>\"
            ]
          }
        }
      },
      {
        \"Sid\": \"AllowClaudePlatformOnAWSDescribe\",
        \"Effect\": \"Allow\",
        \"Principal\": {\"Service\": \"aws-external-anthropic.amazonaws.com\"},
        \"Action\": \"kms:DescribeKey\",
        \"Resource\": \"*\"
      }
    ]
}"Tangkap KeyMetadata.Arn dari output. Anda membutuhkannya saat mendaftarkan kunci.
Kondisi EncryptionContext bersifat opsional. Setiap panggilan enkripsi, dekripsi, dan kunci data yang dilakukan untuk sebuah workspace, termasuk pemeriksaan pada waktu lampiran, membawa ID compartment workspace tersebut sebagai anthropic:compartment_uuid, sehingga kondisi tersebut mencantumkan ID compartment setiap workspace tempat Anda melampirkan kunci dan tidak memerlukan entri semua-nol. Menambahkannya juga mengikat kunci ke workspace yang Anda cantumkan di lapisan IAM. Karena ID compartment baru ada setelah workspace-nya ada, urutannya adalah: buat workspace, masukkan ID compartment-nya ke dalam kondisi (saat pembuatan kunci, atau nanti dengan kms:PutKeyPolicy), lalu lampirkan kunci. Sebelum melampirkan kunci ke setiap workspace tambahan, tambahkan ID compartment workspace tersebut dengan cara yang sama. Untuk memulai tanpa kondisi tersebut, hapus blok Condition dari pernyataan AllowClaudePlatformOnAWSCrypto; jika Anda menambahkannya nanti, sertakan ID compartment setiap workspace yang sudah dilampiri kunci.
Anda dapat membatasi lebih lanjut kedua pernyataan principal layanan dengan kondisi aws:SourceArn. Layanan meneruskan ARN workspace (arn:aws:aws-external-anthropic:<region>:<account-id>:workspace/<workspace-id>) sebagai ARN sumber pada setiap panggilan yang dilakukannya dengan kunci Anda, sehingga "ArnLike": {"aws:SourceArn": "arn:aws:aws-external-anthropic:*:<account-id>:workspace/*"} membatasi pemberian izin pada workspace di akun AWS Anda sendiri, dan daftar ARN workspace lengkap membatasinya pada workspace tersebut. Kondisi ini tidak wajib; kondisi EncryptionContext saja sudah mengikat kunci ke workspace yang Anda cantumkan.
Anda juga dapat membuat kunci dari AWS Console: pilih kunci simetris dengan penggunaan kunci encrypt dan decrypt, kunci single-region, dan asal material kunci KMS, di region workspace. Biarkan izin penggunaan kunci kosong di wizard Create-key, lalu buka tab Key policy kunci dan ganti JSON dengan kebijakan yang ditunjukkan di sini.
Daftarkan dan lampirkan kunci
Daftarkan kunci
Di Claude Console, buka halaman Data retention (
platform.claude.com/settings/privacy). Jika Anda tidak melihat Encryption keys, pilih Organization dari menu dropdown di bagian atas halaman. Di bawah Encryption keys, klik Add key. Masukkan nama tampilan, lalu pilih kunci dari pemilih kunci atau pilih Enter ARN manually dan tempelkan ARN kunci, lalu klik Add. Kunci harus berada di akun AWS yang menghosting organisasi Anda; kunci lintas akun tidak didukung. Pemilih mencantumkan kunci yang aktif, dikelola pelanggan, simetris, dan single-region di akun Anda di salah satu region organisasi Anda; untuk kunci yang tidak dicantumkan oleh pemilih, masukkan ARN-nya. Pemilih hanya mencantumkan kunci jika principal yang Anda gunakan untuk masuk dapat memanggilkms:ListKeysdankms:DescribeKey.Lampirkan kunci ke workspace
Lampirkan kunci ke workspace baru sebelum Anda mengirim permintaan apa pun ke workspace tersebut. Untuk workspace yang sudah menerima permintaan, kunci dapat memerlukan hingga satu hari untuk berlaku. Di Claude Console, buka halaman Data retention (
platform.claude.com/settings/privacy) dan pilih workspace dari menu dropdown di bagian atas halaman. Di bawah Encryption key, pilih kunci, klik Save, dan konfirmasi. Anda juga dapat memilih kunci saat membuat workspace di Claude Console, tetapi hanya jika kebijakan kunci Anda belum menyebutkan workspace tertentu (tanpa kondisiEncryptionContext), karena ID compartment workspace ditetapkan saat pembuatan. Setelah dilampirkan, kunci sebuah workspace tidak dapat diubah.Inilah saat kunci divalidasi: panggilan lampiran memeriksa akses principal Anda ke kunci dan melakukan round enkripsi/dekripsi terhadapnya dengan ID compartment workspace sebagai konteks enkripsi, sehingga masalah dengan kebijakan kunci atau izin principal Anda muncul sebagai kesalahan pada panggilan tersebut. Jika lampiran gagal dengan kesalahan akses KMS, periksa hal berikut:
- Kebijakan kunci menyebutkan principal layanan
aws-external-anthropic.amazonaws.comdan memberikankms:Encrypt,kms:Decrypt, dankms:GenerateDataKey, ditambahkms:DescribeKeydalam pernyataan terpisah yang tidak memiliki kondisiEncryptionContext. - Setiap kondisi
EncryptionContextmenyertakan ID compartment workspace ini, dan setiap kondisiaws:SourceArnyang Anda tambahkan cocok dengan ARN workspace ini. - Kunci diaktifkan, single-region, dan berada di akun serta region AWS yang sama dengan workspace.
- Principal yang Anda gunakan untuk masuk memiliki
kms:DescribeKey,kms:Encrypt, dankms:Decryptpada kunci. - Tidak ada service control policy atau resource control policy di organisasi AWS Anda yang mencegah principal layanan atau principal Anda menggunakan kunci.
- Jika kebijakan terlihat benar dan lampiran masih gagal, temukan event
kms:yang ditolak di CloudTrail pada akun kunci (event tersebut menampilkan principal pemanggil dan, untuk panggilan kriptografis, konteks enkripsi), lalu perbaiki kondisi dengankms:PutKeyPolicydan coba lagi.
- Kebijakan kunci menyebutkan principal layanan
Terraform
Untuk deployment infrastructure-as-code, langkah-langkah yang sama dipetakan ke provider aws dengan sumber daya aws_kms_key dan aws_kms_alias.
Was this page helpful?