Configurar o Azure Key Vault para CMEK
Use o Azure Key Vault para fornecer uma chave de criptografia para sua organização.
Claude Code
Deixe o Claude Code configurar este recurso para você
/claude-api me ajude a configurar uma chave de criptografia gerenciada pelo cliente com o Azure Key VaultEste guia orienta a configuração de uma chave do Azure Key Vault como uma chave de criptografia gerenciada pelo cliente (CMEK) para sua organização Anthropic.
Pré-requisitos
- Um Azure Key Vault com autorização RBAC habilitada (
enableRbacAuthorization: true) e acesso de rede pública permitido. A Anthropic chama seu vault pelo endpoint público do plano de dados; endpoints privados não são suportados. - Proteção contra limpeza habilitada (
enablePurgeProtection: true) no vault. Sem ela, uma chave excluída pode ser permanentemente limpa durante a janela de retenção de exclusão reversível, causando perda irreversível dos seus dados protegidos por CMEK. A proteção contra limpeza não pode ser desabilitada depois de habilitada. - Permissões para criar chaves no vault e atribuir funções RBAC nele.
- Permissões para criar entidades de serviço no seu locatário Entra (
Application Administrator,Cloud Application Administratorou uma função personalizada equivalente). - Uma chave de API de Admin da Anthropic para sua organização.
- A CLI
azinstalada e autenticada. - Configurações de diagnóstico configuradas no vault para rotear a categoria de log
AuditEventpara o Log Analytics, uma conta de armazenamento ou um hub de eventos. O Azure Key Vault não emite logs de auditoria do plano de dados (comoKeyWrap,KeyUnwrapeKeyGet) por padrão, então sem isso você não obtém nenhuma trilha de auditoria para as operações de chave da Anthropic.
Informações do aplicativo Anthropic
Para que a Anthropic use sua chave de criptografia, você deve configurar um ID de aplicativo multilocatário da Anthropic e um nome de exibição. Esses valores são:
| Campo | Valor |
|---|---|
| ID de cliente do aplicativo multilocatário (EUA) | 8635ae1a-3e5d-44e8-a4ed-e0f614466f87 |
| Nome de exibição do aplicativo | anthropic-cmek-client-us |
Configuração da chave de criptografia
Consentir com o aplicativo multilocatário da Anthropic
Isso cria uma entidade de serviço no seu locatário Entra para o aplicativo cliente CMEK da Anthropic. O aplicativo não solicita permissões do Microsoft Graph; ele existe apenas como um alvo de federação para acesso ao plano de dados do Key Vault.
az ad sp create --id 8635ae1a-3e5d-44e8-a4ed-e0f614466f87Na saída, capture o campo
id. Este é o ID de objeto da entidade de serviço no seu locatário, que você usa ao atribuir a função RBAC.{ "appId": "8635ae1a-3e5d-44e8-a4ed-e0f614466f87", "displayName": "anthropic-cmek-client-us", "id": "<sp-object-id>" }Se a entidade de serviço já existir no seu locatário (de uma tentativa anterior ou de outra integração),
az ad sp createsai com um erro de "já existe". Em vez disso, busque seu ID de objeto:az ad sp show --id 8635ae1a-3e5d-44e8-a4ed-e0f614466f87 --query id -o tsvEsta etapa não tem equivalente no Portal. Se você não tiver a CLI do Azure instalada localmente, abra o Cloud Shell na barra de navegação superior do Portal. Depois que o comando for bem-sucedido, você pode encontrar o ID de objeto da entidade de serviço em Microsoft Entra ID > Aplicativos empresariais limpando o filtro de tipo de aplicativo padrão e pesquisando por
anthropic-cmek-client-us.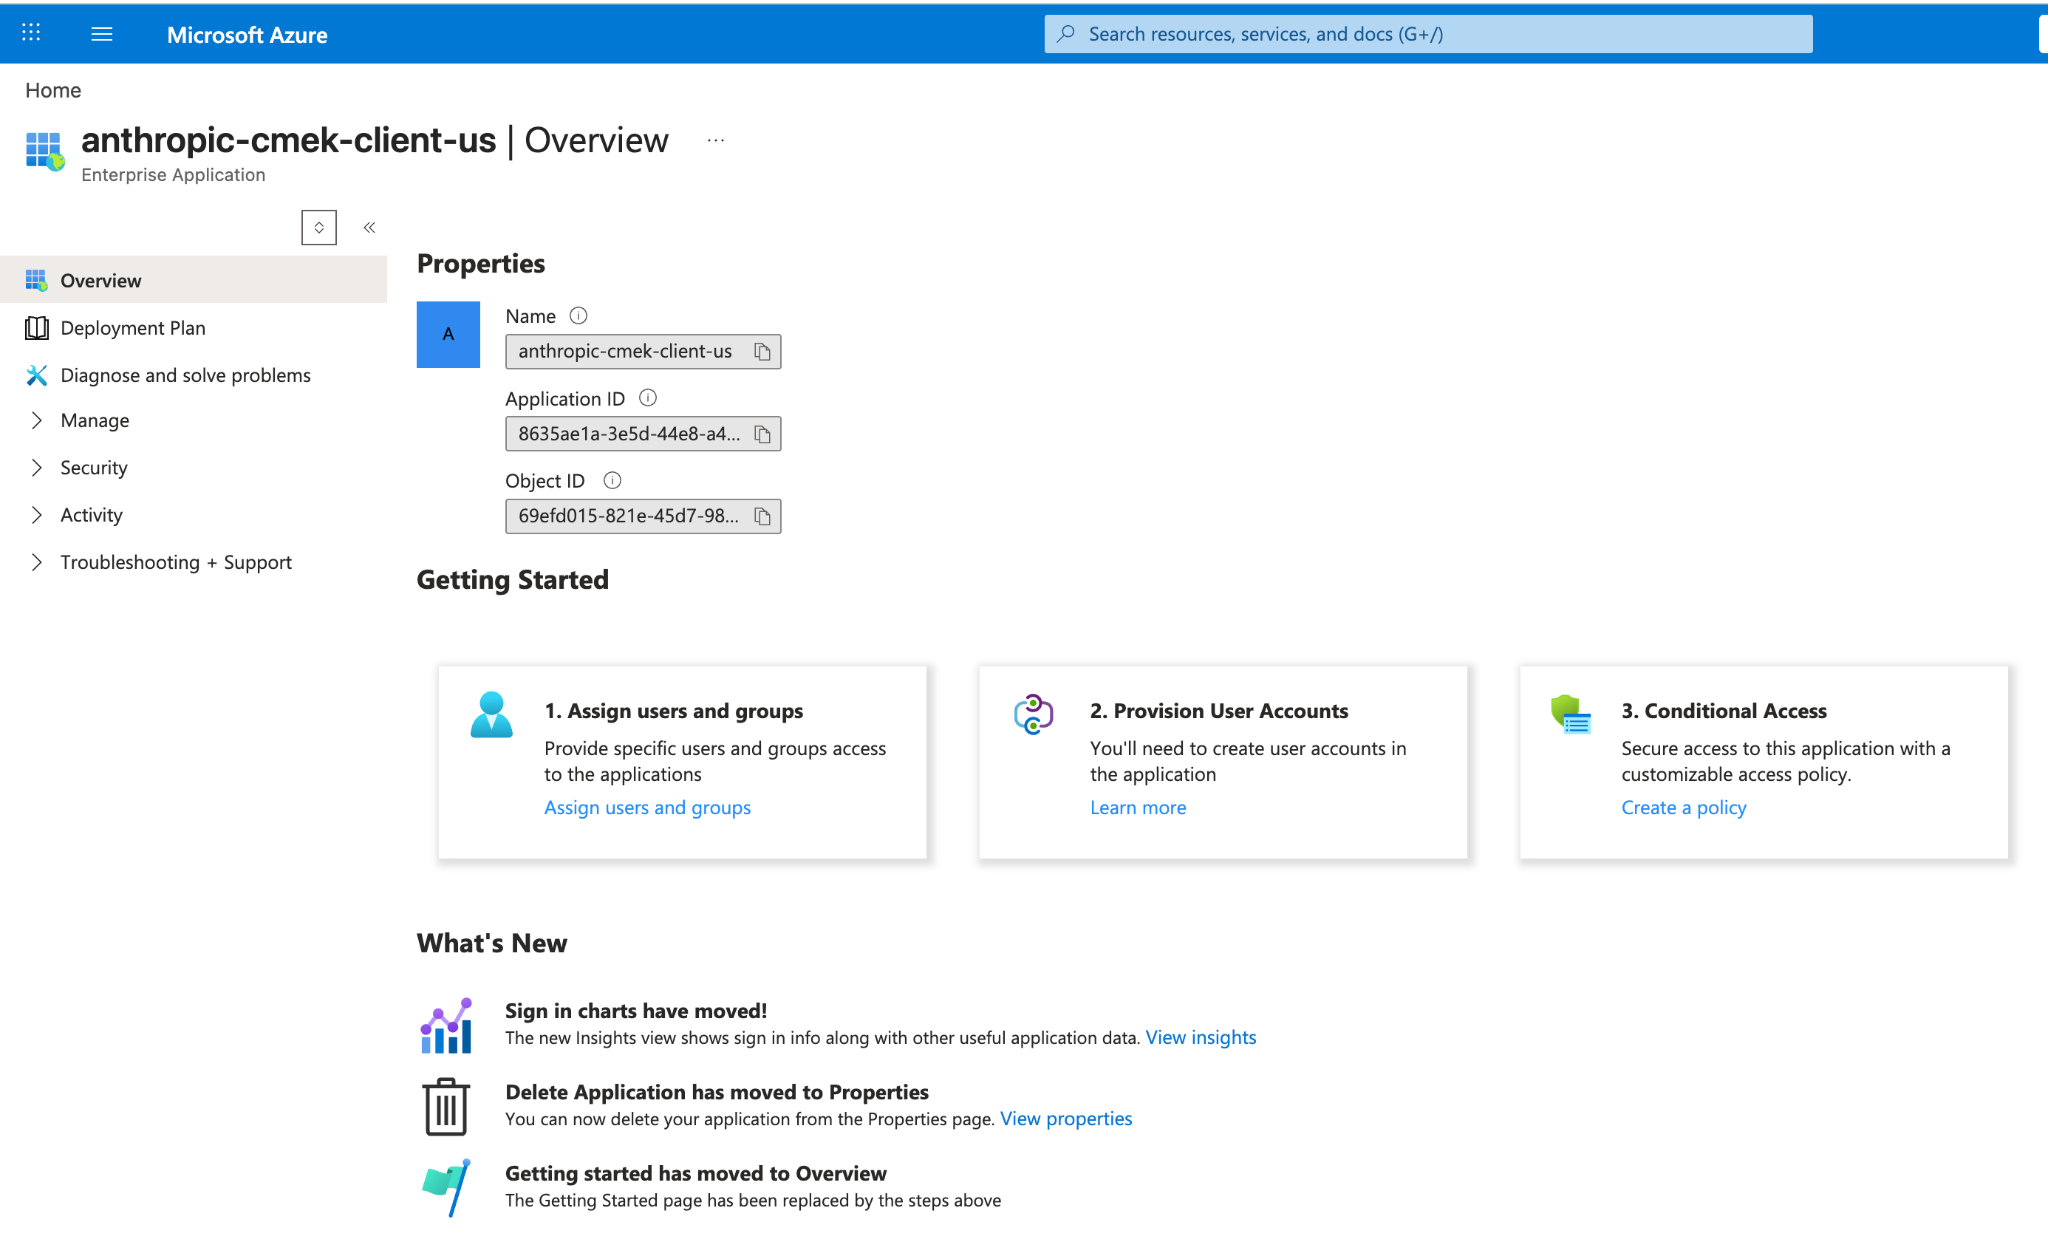
Encontre o Object ID da entidade de serviço na visão geral do aplicativo empresarial Entra. Criar uma chave RSA no seu vault
O Azure Key Vault não suporta encapsulamento de chave simétrica, então a chave deve ser RSA (3072 bits ou maior) com
wrapKeyeunwrapKeyem suas operações permitidas.A opção
--tagsadiciona a tag da organização,anthropic-org-<ORGANIZATION_UUID>com o valortrue, onde<ORGANIZATION_UUID>é o ID da sua organização Anthropic em minúsculas. A tag é necessária para que a Anthropic valide a chave.az keyvault key create \ --vault-name <VAULT_NAME> \ --name <KEY_NAME> \ --kty RSA --size 3072 \ --ops wrapKey unwrapKey \ --tags anthropic-org-<ORGANIZATION_UUID>=truePara chaves com suporte de HSM, use
--kty RSA-HSM(requer um vault de SKU Premium). Chaves RSA protegidas por software são aceitáveis para esta integração.No Portal, abra seu Key Vault, selecione Keys e, em seguida, Generate/Import. Defina o tipo de chave como RSA e o tamanho como 3072 ou maior. Para restringir a chave apenas a encapsular e desencapsular, abra a versão da chave, role até Permitted operations e desmarque tudo, exceto Wrap Key e Unwrap Key.
Na página Create a key, adicione também a tag da organização em Tags.
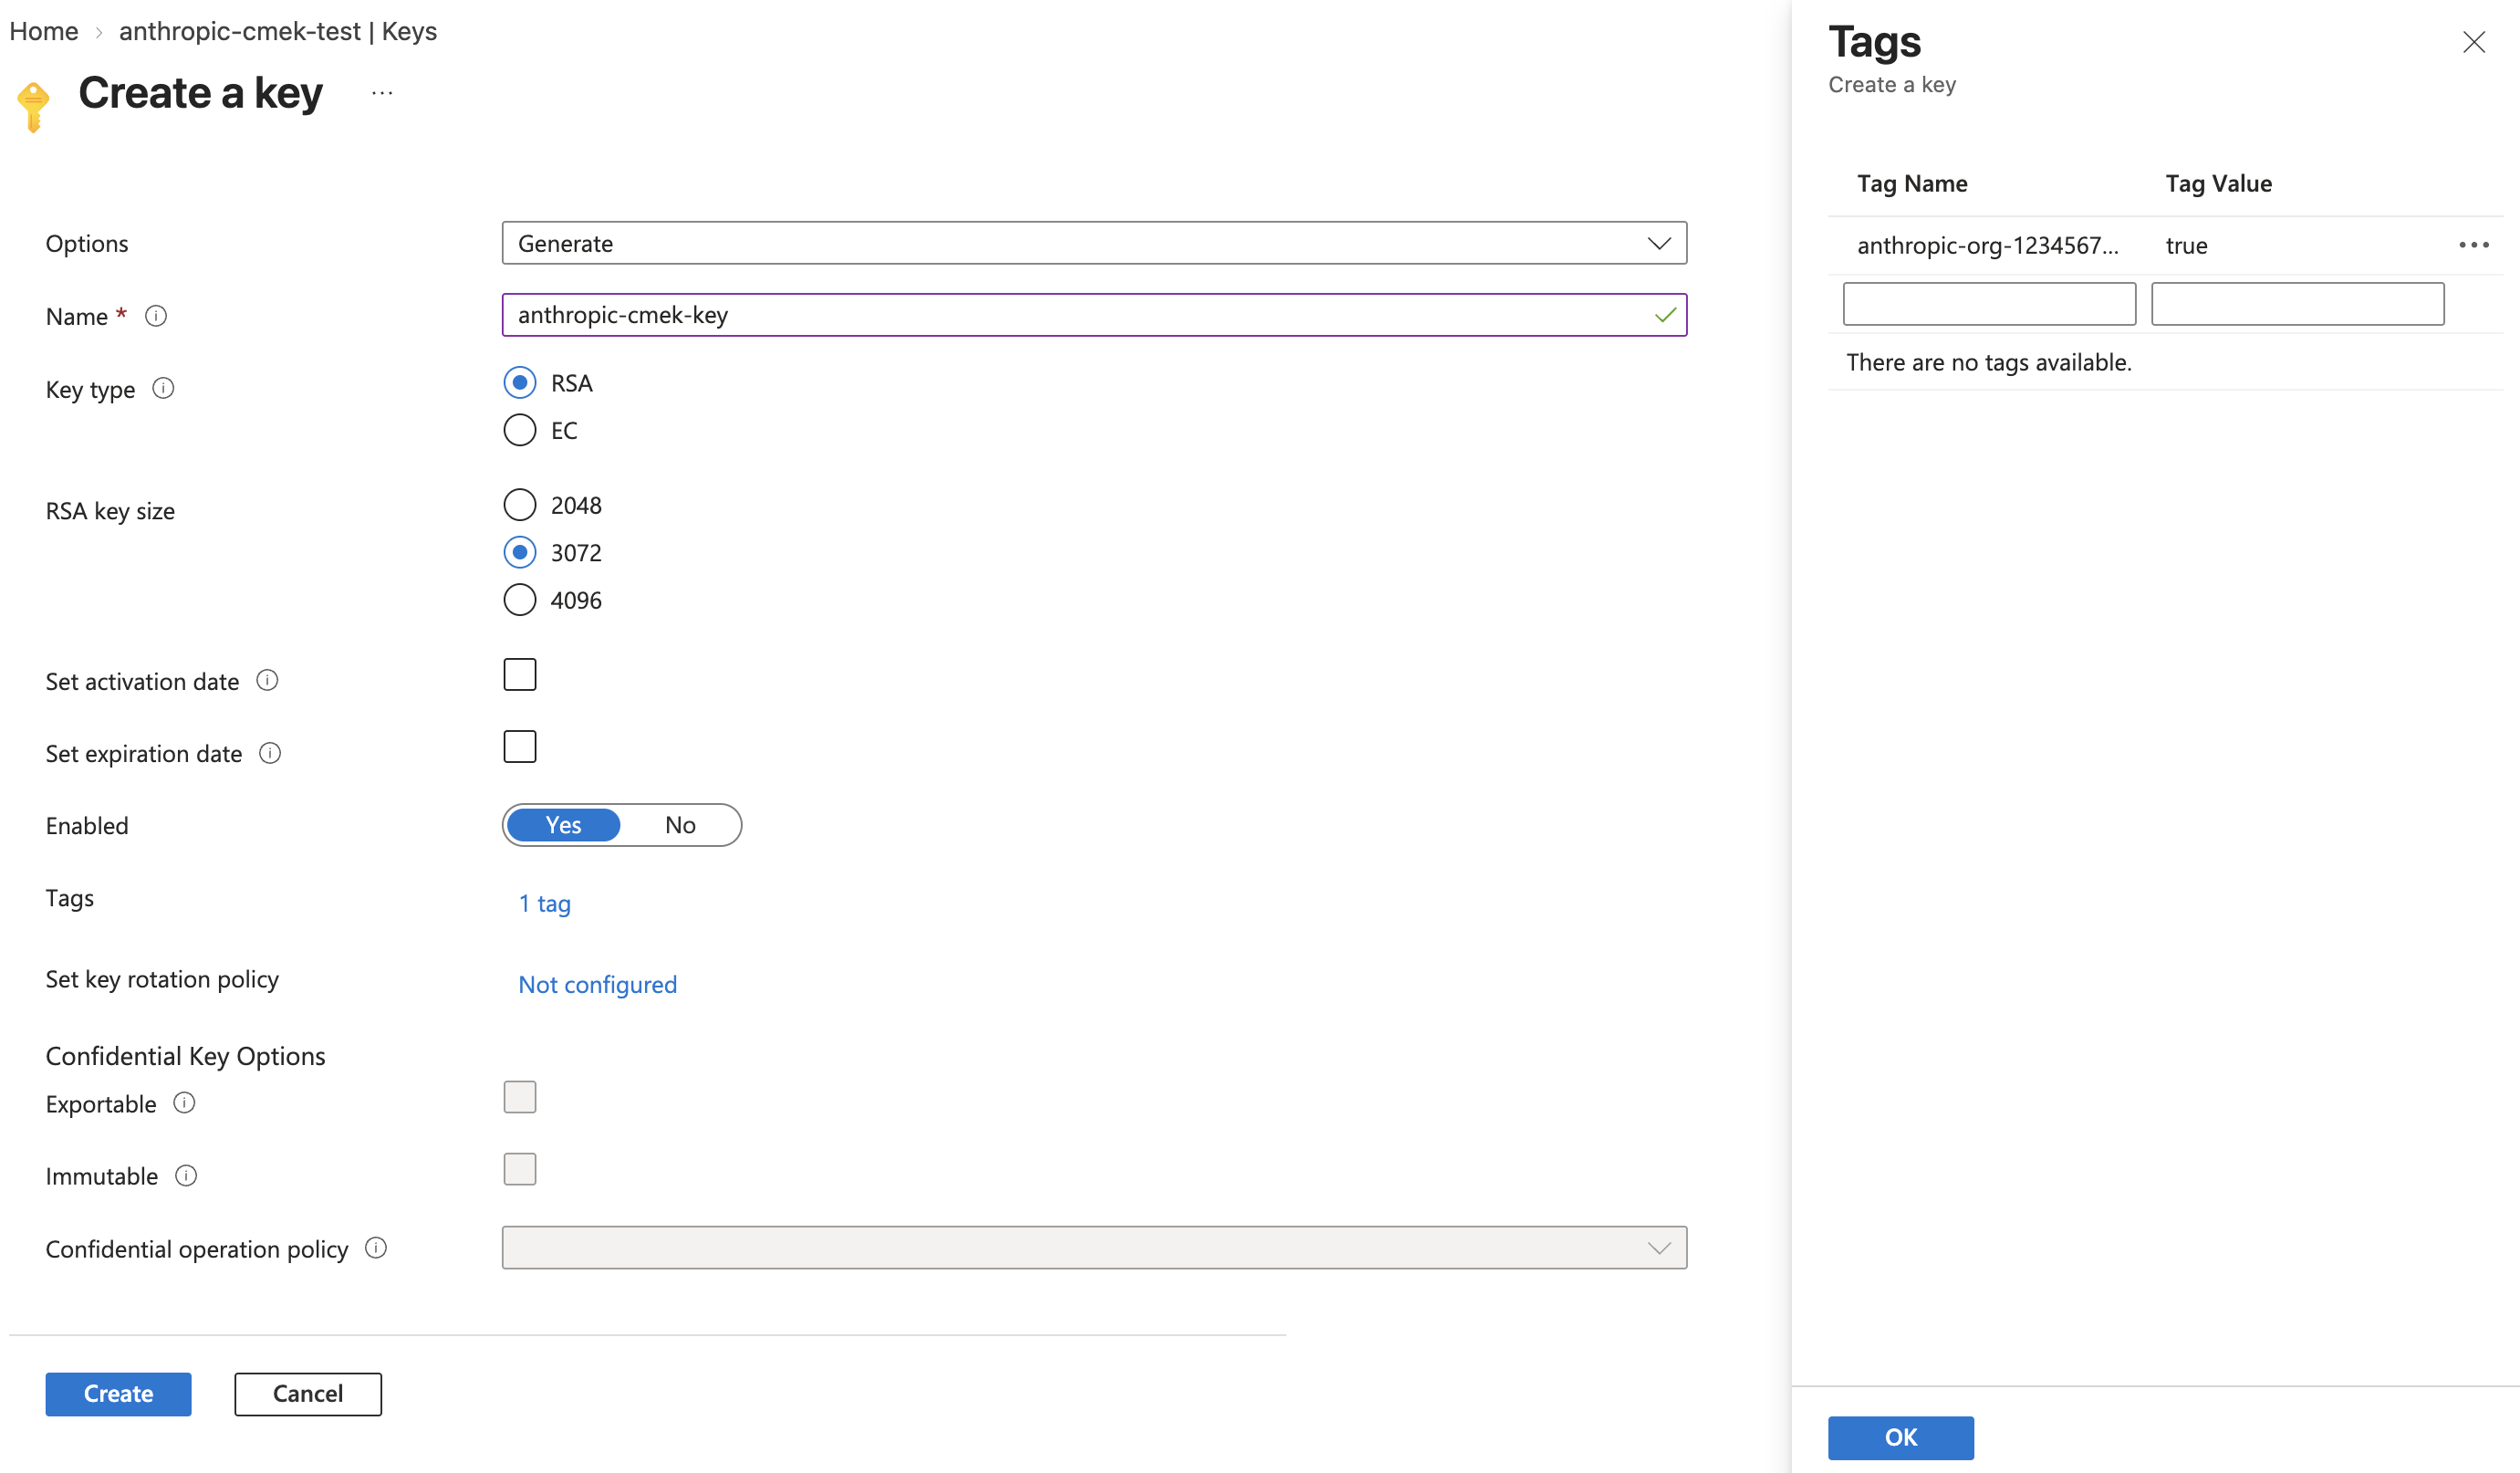
Crie uma chave RSA de tamanho 3072 ou maior, com a tag anthropic-org-<ORGANIZATION_UUID> definida como true. 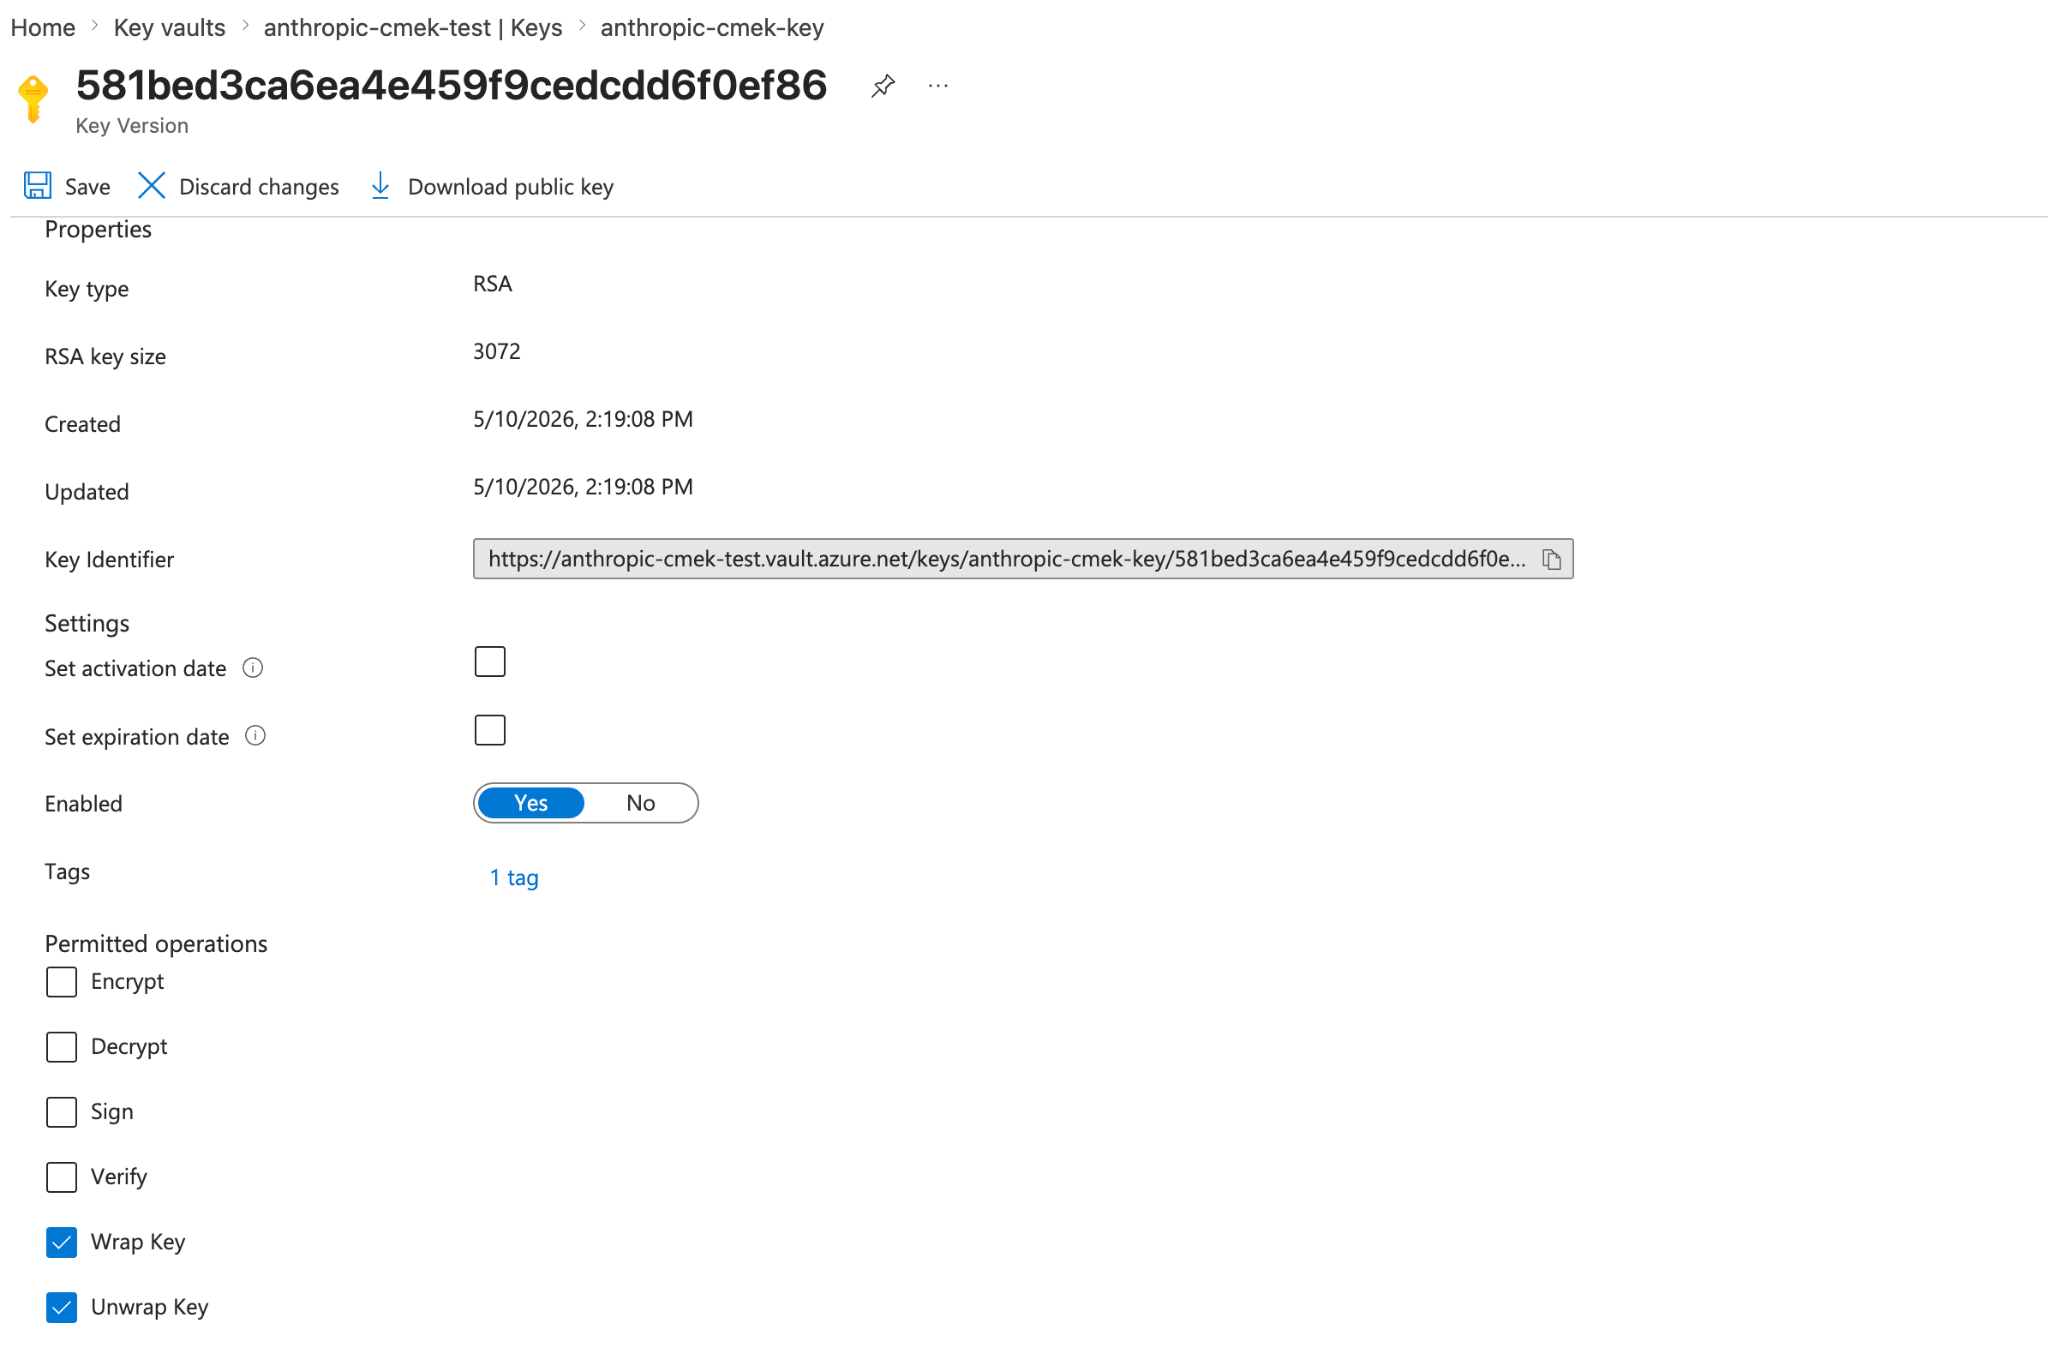
Restrinja as operações permitidas a Wrap Key e Unwrap Key. A versão da chave mostra a tag da organização. Para compartilhar uma chave entre várias organizações Anthropic, adicione uma tag dessas para cada organização. Uma versão de chave pode ter no máximo 15 tags, incluindo as suas próprias.
Conceder à entidade de serviço da Anthropic acesso à sua chave
Atribua a função
Key Vault Crypto Userà entidade de serviço da primeira etapa, com escopo para a chave individual em vez de todo o vault.VAULT_ID=$(az keyvault show --name <your-vault-name> --query id -o tsv) az role assignment create \ --role "Key Vault Crypto User" \ --assignee-object-id <sp-object-id> \ --assignee-principal-type ServicePrincipal \ --scope "${VAULT_ID}/keys/<your-key-name>"A função interna
Key Vault Crypto Userconcede operações criptográficas de chave (criptografar, descriptografar, encapsular, desencapsular, assinar, verificar) mais leitura de chave no seu escopo atribuído. A restrição--ops wrapKey unwrapKeyque você definiu na chave na etapa anterior restringe ainda mais quais dessas operações podem ser bem-sucedidas contra esta chave, então, na prática, a Anthropic só pode encapsular e desencapsular.No Portal, abra a chave (não o vault), selecione sua aba Access control (IAM), clique em Add > Add role assignment, selecione Key Vault Crypto User e atribua-a à entidade de serviço
anthropic-cmek-client-us.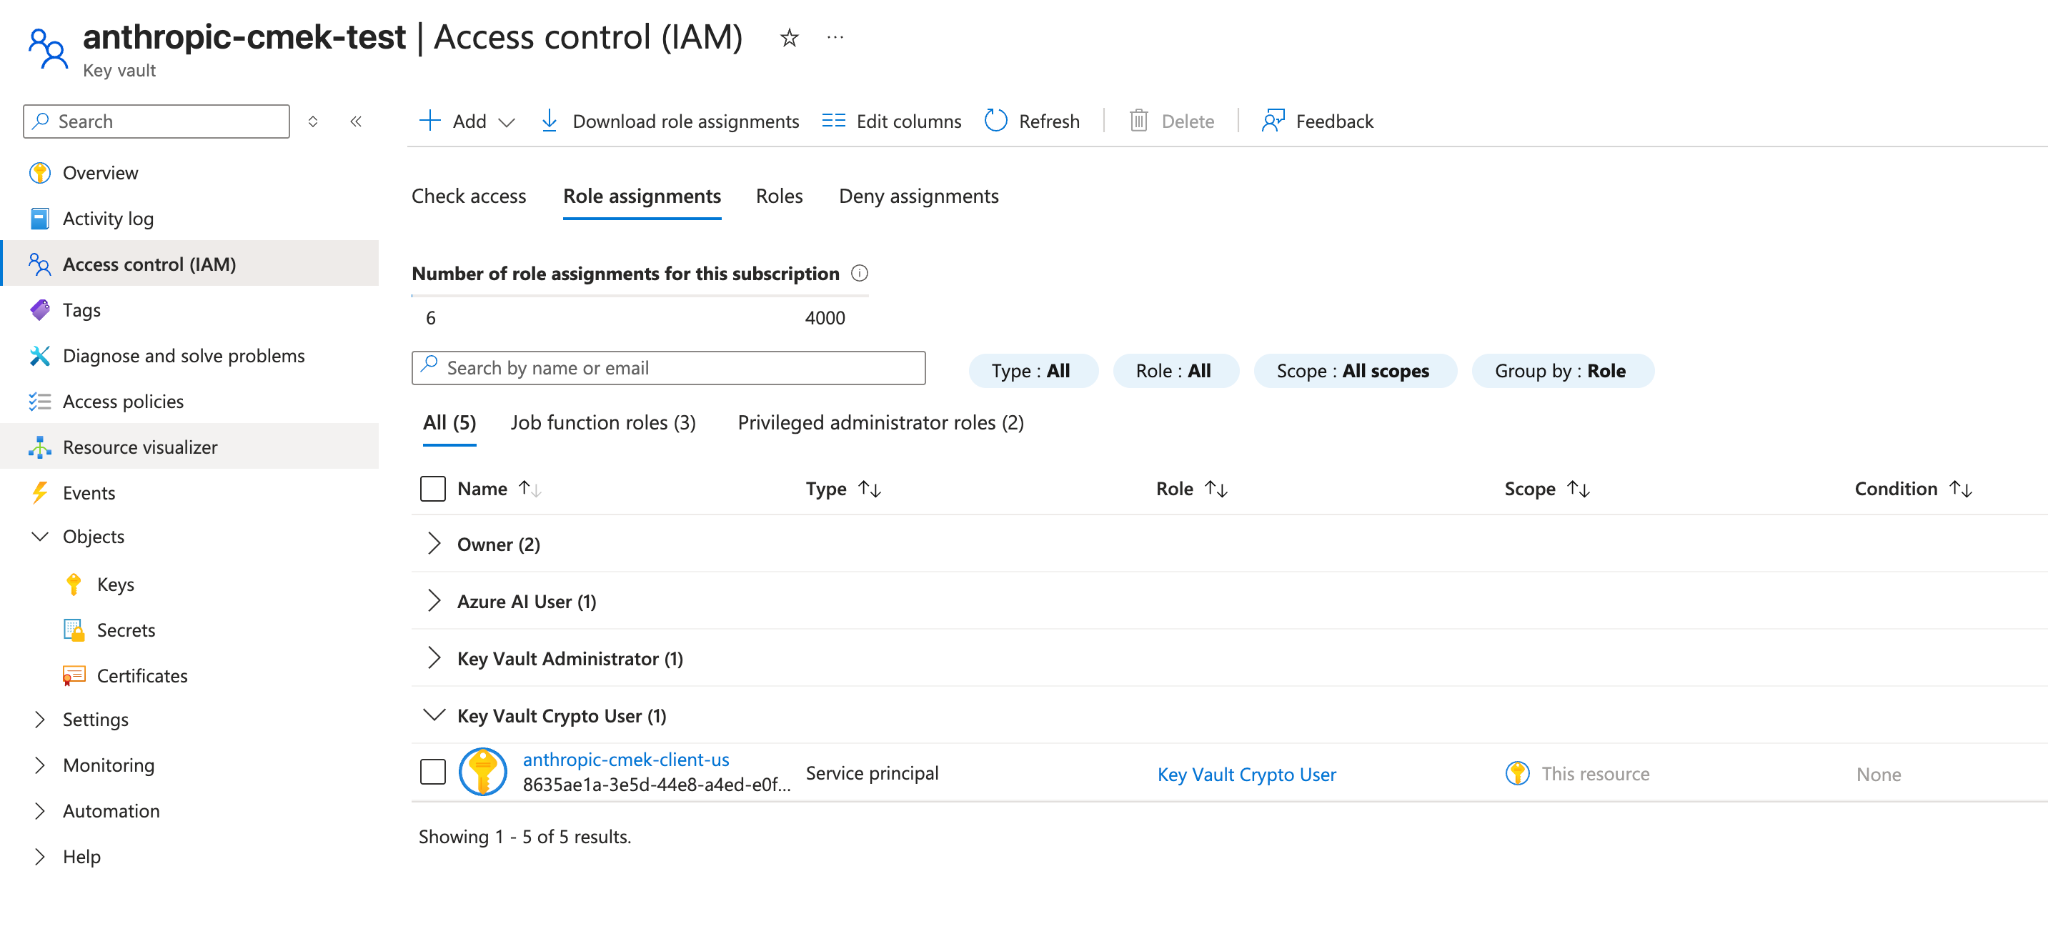
Atribua Key Vault Crypto User à entidade de serviço da Anthropic, com escopo para a chave. Verificar a configuração do seu vault
az keyvault show --name <your-vault-name> \ --query "{rbac:properties.enableRbacAuthorization, purge:properties.enablePurgeProtection, pub:properties.publicNetworkAccess, net:properties.networkAcls.defaultAction, ipRules:properties.networkAcls.ipRules, uri:properties.vaultUri, tenantId:properties.tenantId}"Confirme que:
rbacétrue.purgeétrue. Se forfalseounull, habilite a proteção contra limpeza no vault antes de prosseguir. Sem ela, uma chave excluída de forma reversível pode ser permanentemente limpa durante a janela de retenção, tornando seus dados protegidos por CMEK irrecuperáveis.pubé"Enabled". Se for"Disabled", a Anthropic não pode alcançar o vault pelo seu endpoint público do plano de dados e a validação falha.neté"Allow", ou, se for"Deny", queipRulesinclua os intervalos de saída da Anthropic (entre em contato com a Anthropic para a lista atual).urié o URI do vault que você usa ao registrar a chave.tenantIdé o locatário que governa o vault. Use este valor comotenant_idao registrar a chave, não o locatário da sua assinatura atualmente ativa (os dois podem diferir em configurações entre locatários).
Registrar a chave com a Anthropic
Como você registra a chave depende de qual produto você usa.
Você pode configurar a chave no Claude Console ou através da Admin API, com o mesmo resultado.
Registrar a chave com a Anthropic
No Claude Console, acesse a página Data retention (
platform.claude.com/settings/privacy). Se você não vir Encryption keys, selecione Organization no menu suspenso na parte superior da página. Em Encryption keys, clique em Add key. Insira um nome de exibição, escolha Azure Key Vault e clique em Continue. Preencha Vault URI, Key name e Tenant ID e clique em Add.A etapa de detalhes da chave mostra a tag da organização. Adicione-a à chave, como a etapa de criação descreve, antes de clicar em Add.
Validar a chave
Na lista Encryption keys, clique em Verify ao lado da chave. Connected aparece quando a verificação é aprovada. Se falhar, uma mensagem informa o motivo.
Anexar a chave a um workspace
No Claude Console, acesse a página Data retention (
platform.claude.com/settings/privacy) e selecione o workspace no menu suspenso na parte superior da página. Em Encryption key, selecione a chave, clique em Save e confirme. Anexar uma chave não pode ser desfeito. Para um workspace que já recebe solicitações, a chave pode levar até um dia para entrar em vigor.
Registrar a chave com a Anthropic
Crie uma configuração de chave externa através da Admin API.
Pythonclient = anthropic.Anthropic() external_key = client.organization.external_keys.create( display_name="<friendly-name>", geo="us", provider_config={ "type": "azure", "vault_uri": "https://<your-vault-name>.vault.azure.net/", "key_name": "<your-key-name>", "tenant_id": "<your-tenant-id>", }, ) print(f"id: {external_key.id}") print(f"display_name: {external_key.display_name}")A resposta contém o ID da chave externa:
{ "type": "external_key", "id": "ekey_<id>", "display_name": "<friendly-name>" }Validar a chave
Acione um ciclo de criptografia e descriptografia contra sua chave. Isso confirma que a Anthropic pode autenticar no seu locatário e realizar operações de encapsulamento e desencapsulamento.
Pythonclient = anthropic.Anthropic() validation = client.organization.external_keys.validate("ekey_<id>") print(f"status: {validation.status}") print(f"error: {validation.error}")Uma resposta bem-sucedida se parece com isto:
{ "type": "external_key_validation", "status": "success", "error": null }Se a validação falhar, o campo
errordescreve o problema. Causas comuns são:- Atraso de propagação do RBAC: atribuições de função podem levar alguns minutos para entrar em vigor. Aguarde e tente novamente.
- ACLs de rede bloqueando a Anthropic: confirme o acesso de rede pública e
ipRulesconforme descrito na etapa de verificação. - Políticas de acesso condicional em identidades de carga de trabalho: se seu locatário tiver políticas de acesso condicional que visam entidades de serviço, exclua a entidade de serviço da Anthropic ou adicione os intervalos de saída da Anthropic aos locais nomeados da política.
Anexar a chave a um workspace
Depois que a chave for validada, anexe-a a um novo workspace antes de enviar qualquer solicitação para esse workspace. Para um workspace que já recebe solicitações, a chave pode levar até um dia para entrar em vigor.
Pythonclient = anthropic.Anthropic() workspace = client.organization.workspaces.update( "<workspace-id>", external_key_id="ekey_<id>" ) print(f"id: {workspace.id}") print(f"external_key_id: {workspace.external_key_id}")
Em claude.ai > Organization settings > Data and privacy, abra Encryption keys e clique em Add key. Escolha Azure, insira o URI do vault, o nome da chave e o ID do locatário da etapa de verificação, e clique em Continue. A Anthropic valida a chave com um ciclo de criptografia e descriptografia. Depois que ela aparecer como verificada, sua organização estará protegida por CMEK a partir desse ponto.
No Claude Enterprise, o CMEK se aplica a toda a organização, então não há uma etapa separada de anexação de workspace, e uma organização pode ter apenas uma chave.
Terraform
Para implantações de infraestrutura como código, as mesmas etapas mapeiam para os provedores azurerm e azuread.
Was this page helpful?